
签名提交
按仓库打开签名(设置 → 仓库齿轮):GPG、SSH 或 X.509,用你挑的那把密钥。Gitcito
会为该仓库写入 commit.gpgsign、gpg.format 和 user.signingkey——也就是任何其他
工具都会读的那套配置。
 |
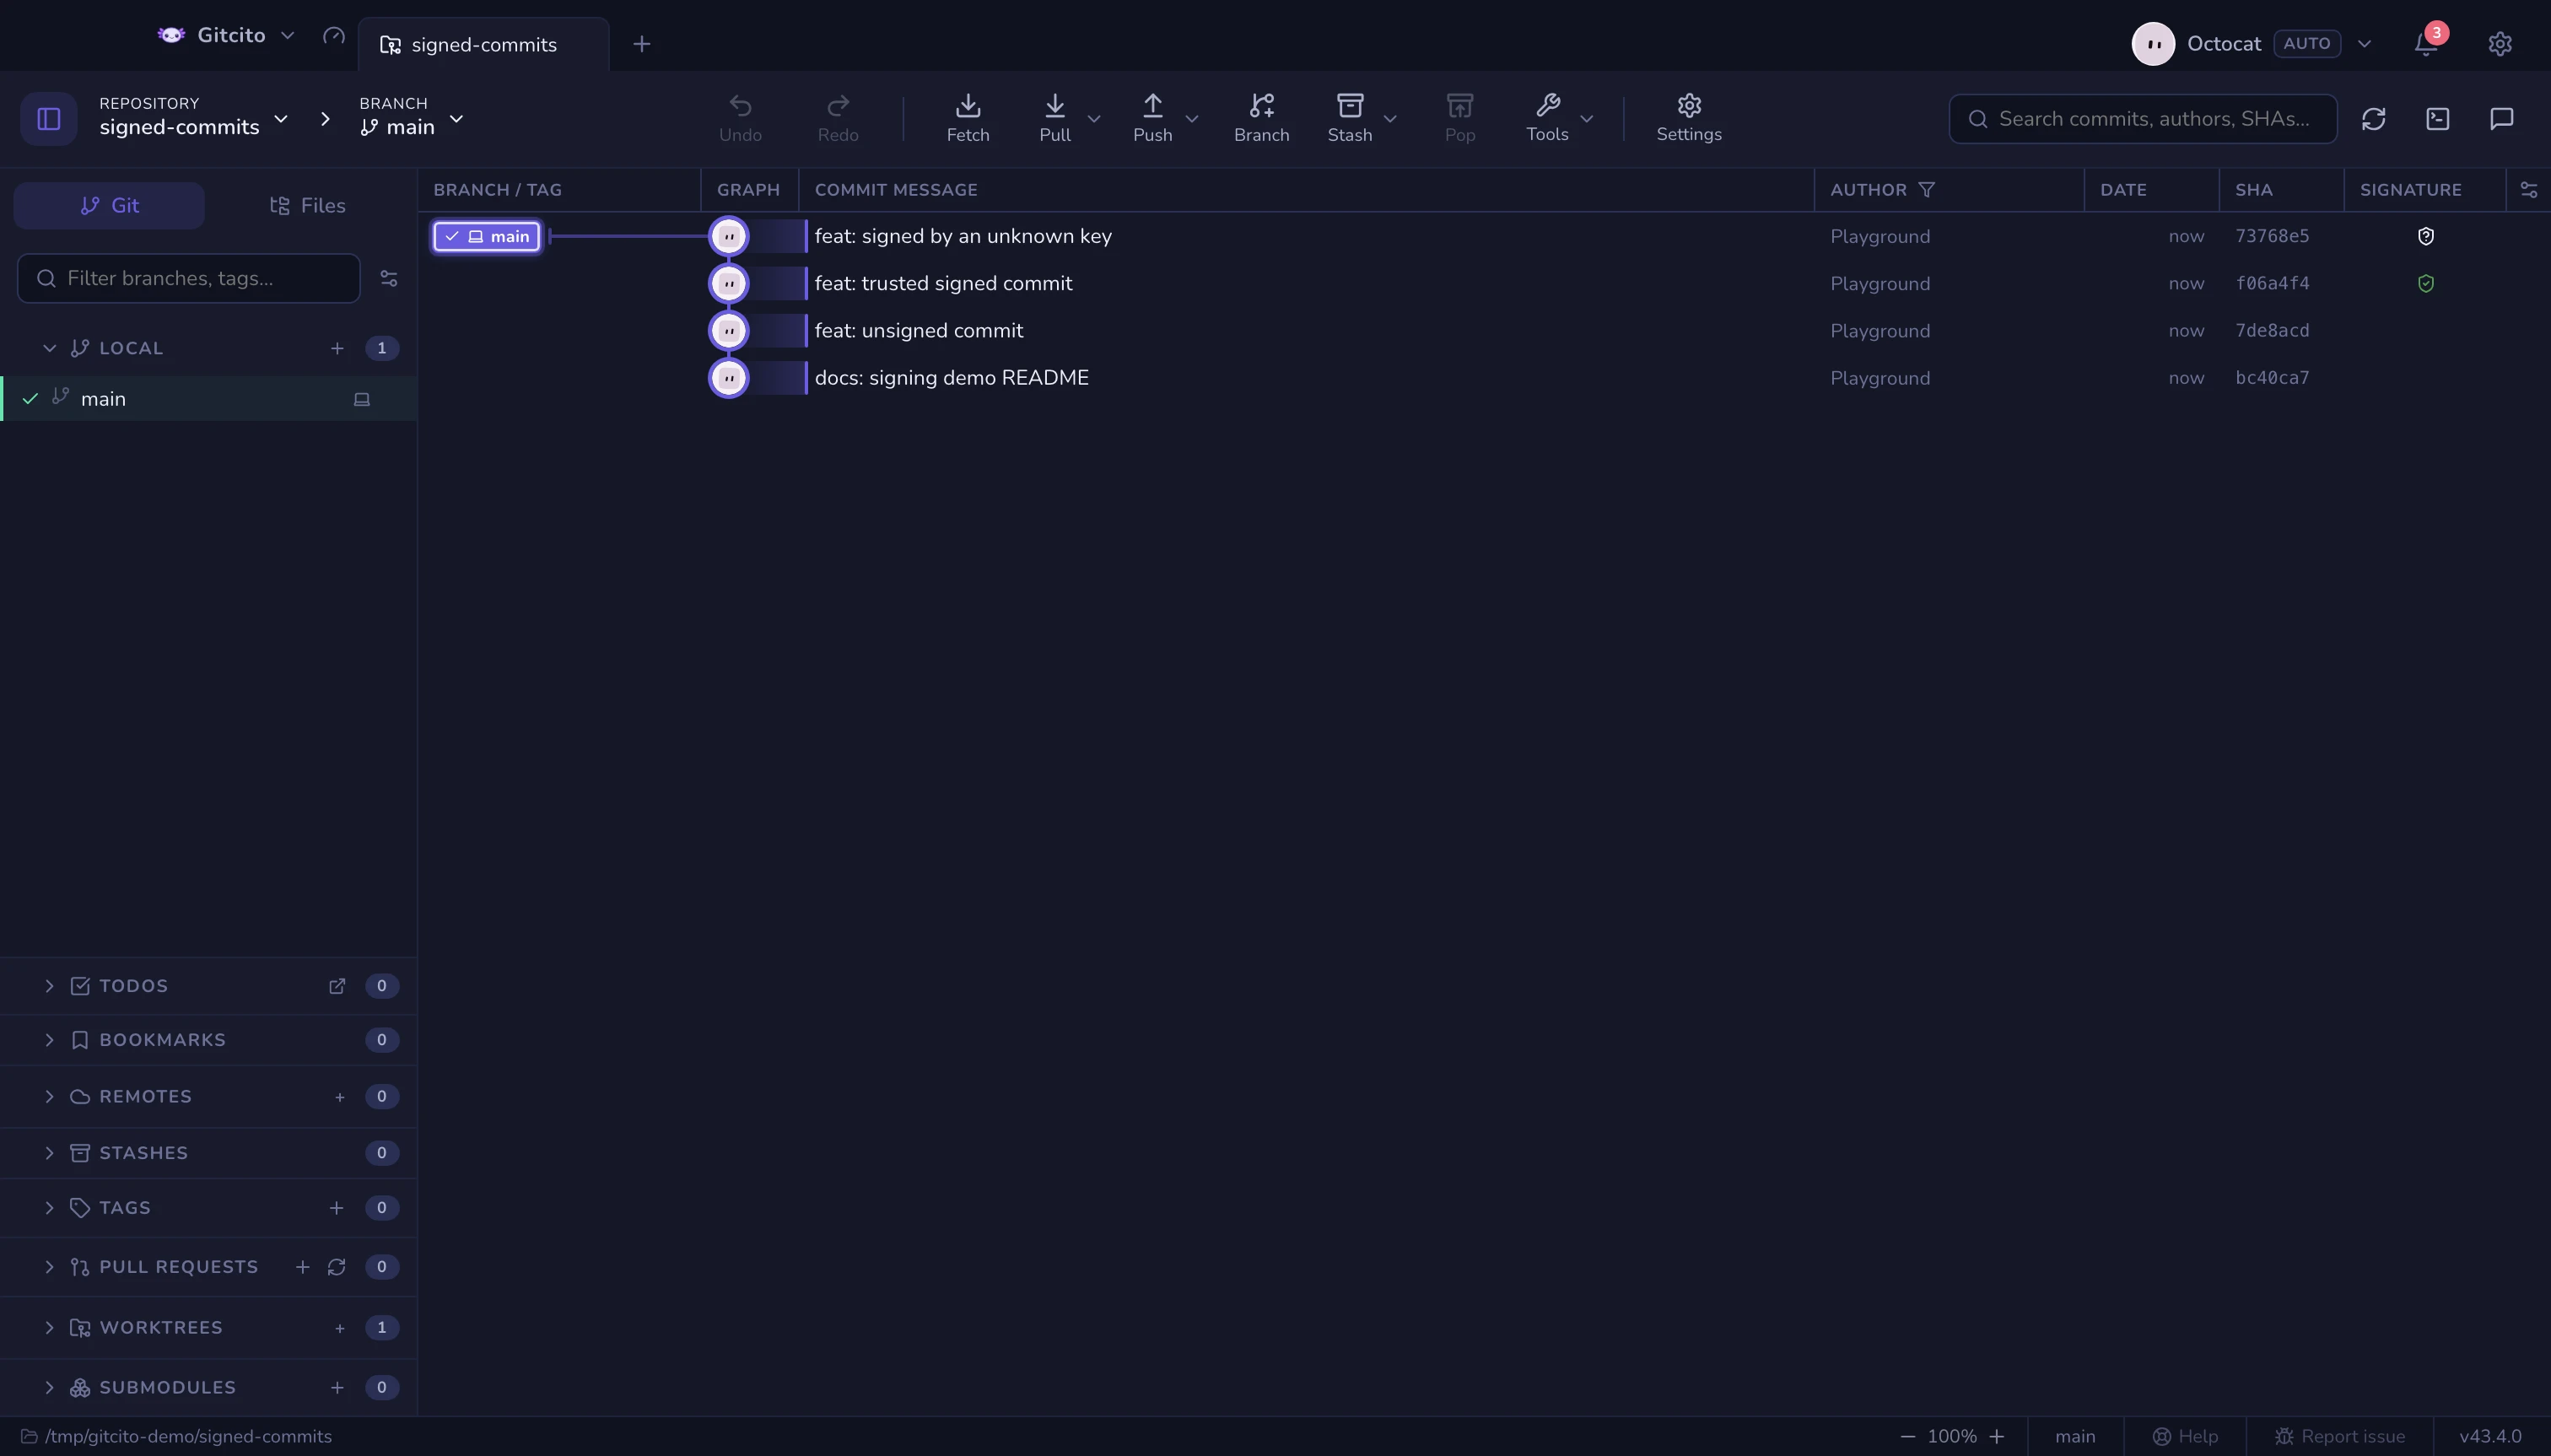 |
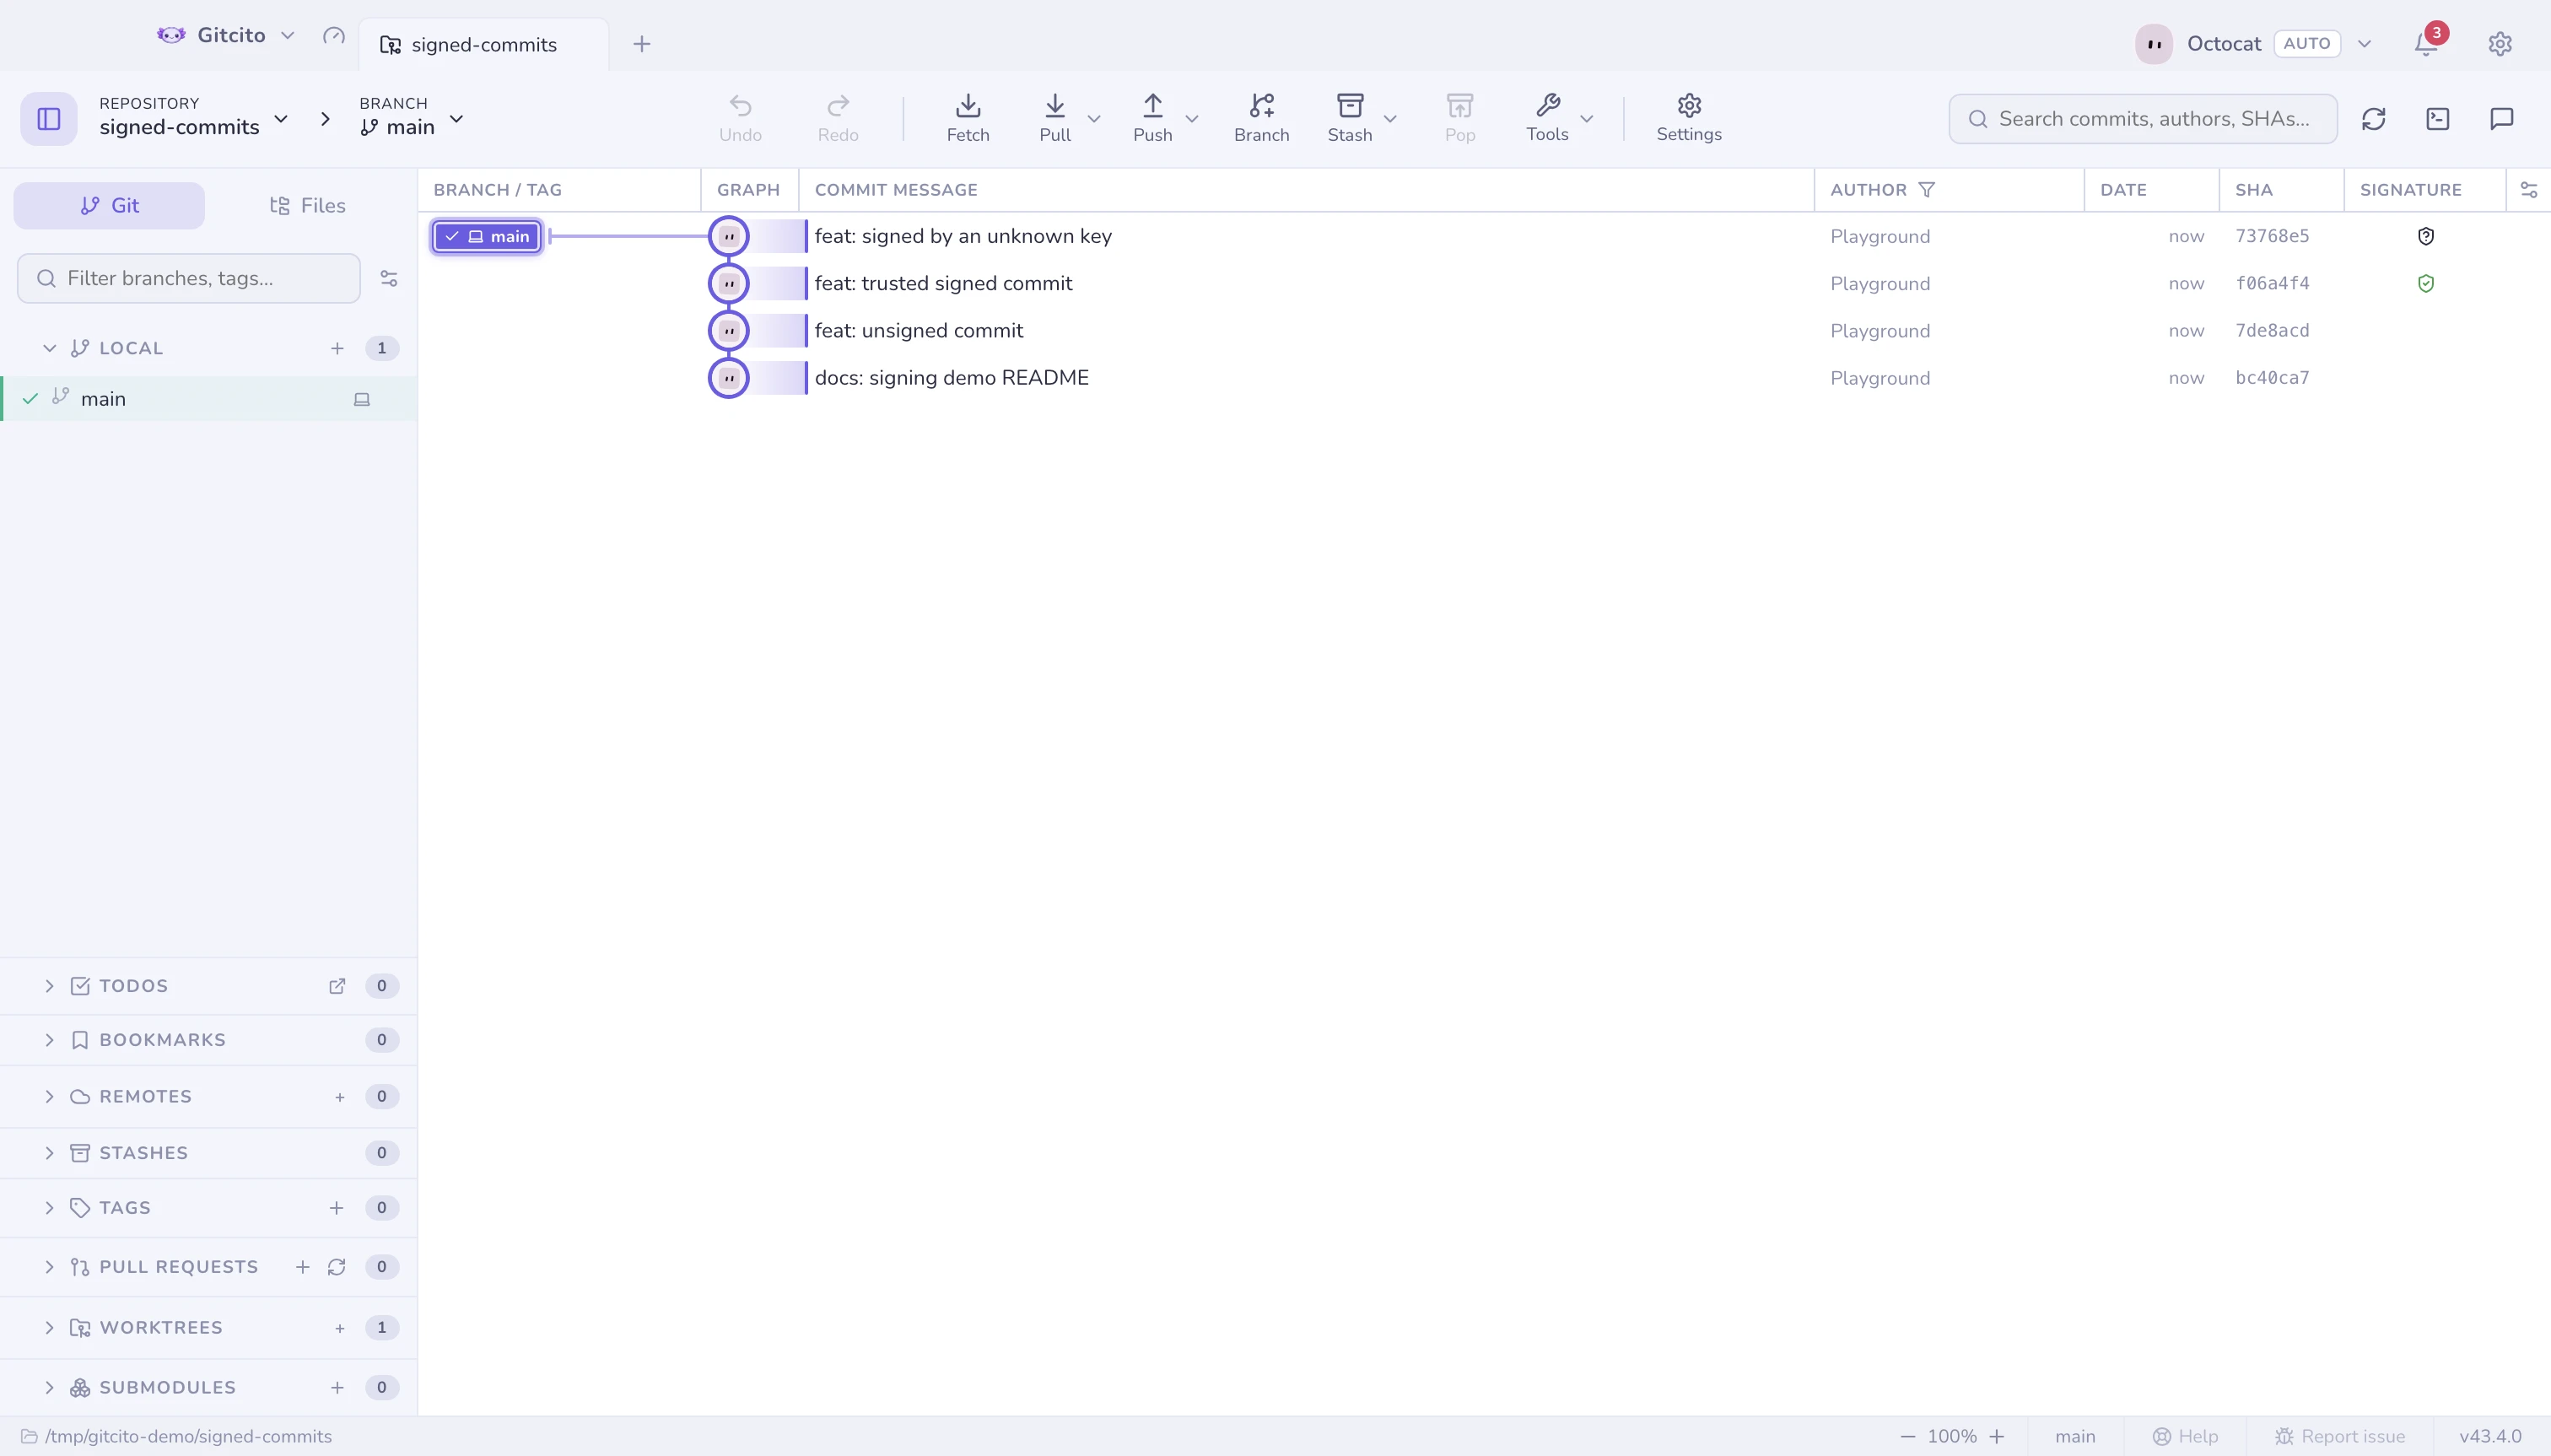
提交图会多出一个专门的、可调整顺序的签名列:
| 徽章 | 含义 |
|---|---|
| 已验证 | 来自一把 git 信任的密钥的有效签名 |
| 未验证 | 签了名,但那把密钥未知或未经校验 |
| 已过期 | 签名或它的密钥已经过期 |
| (什么都没有) | 未签名 |
标签也可以签名——见标签。
另请参阅: 安全与机密