
Безопасность и секреты
У Gitcito нет бэкенда. Единственные сетевые запросы идут к вашему Git-хостингу и, если вы это включите, к вашему ИИ-провайдеру.
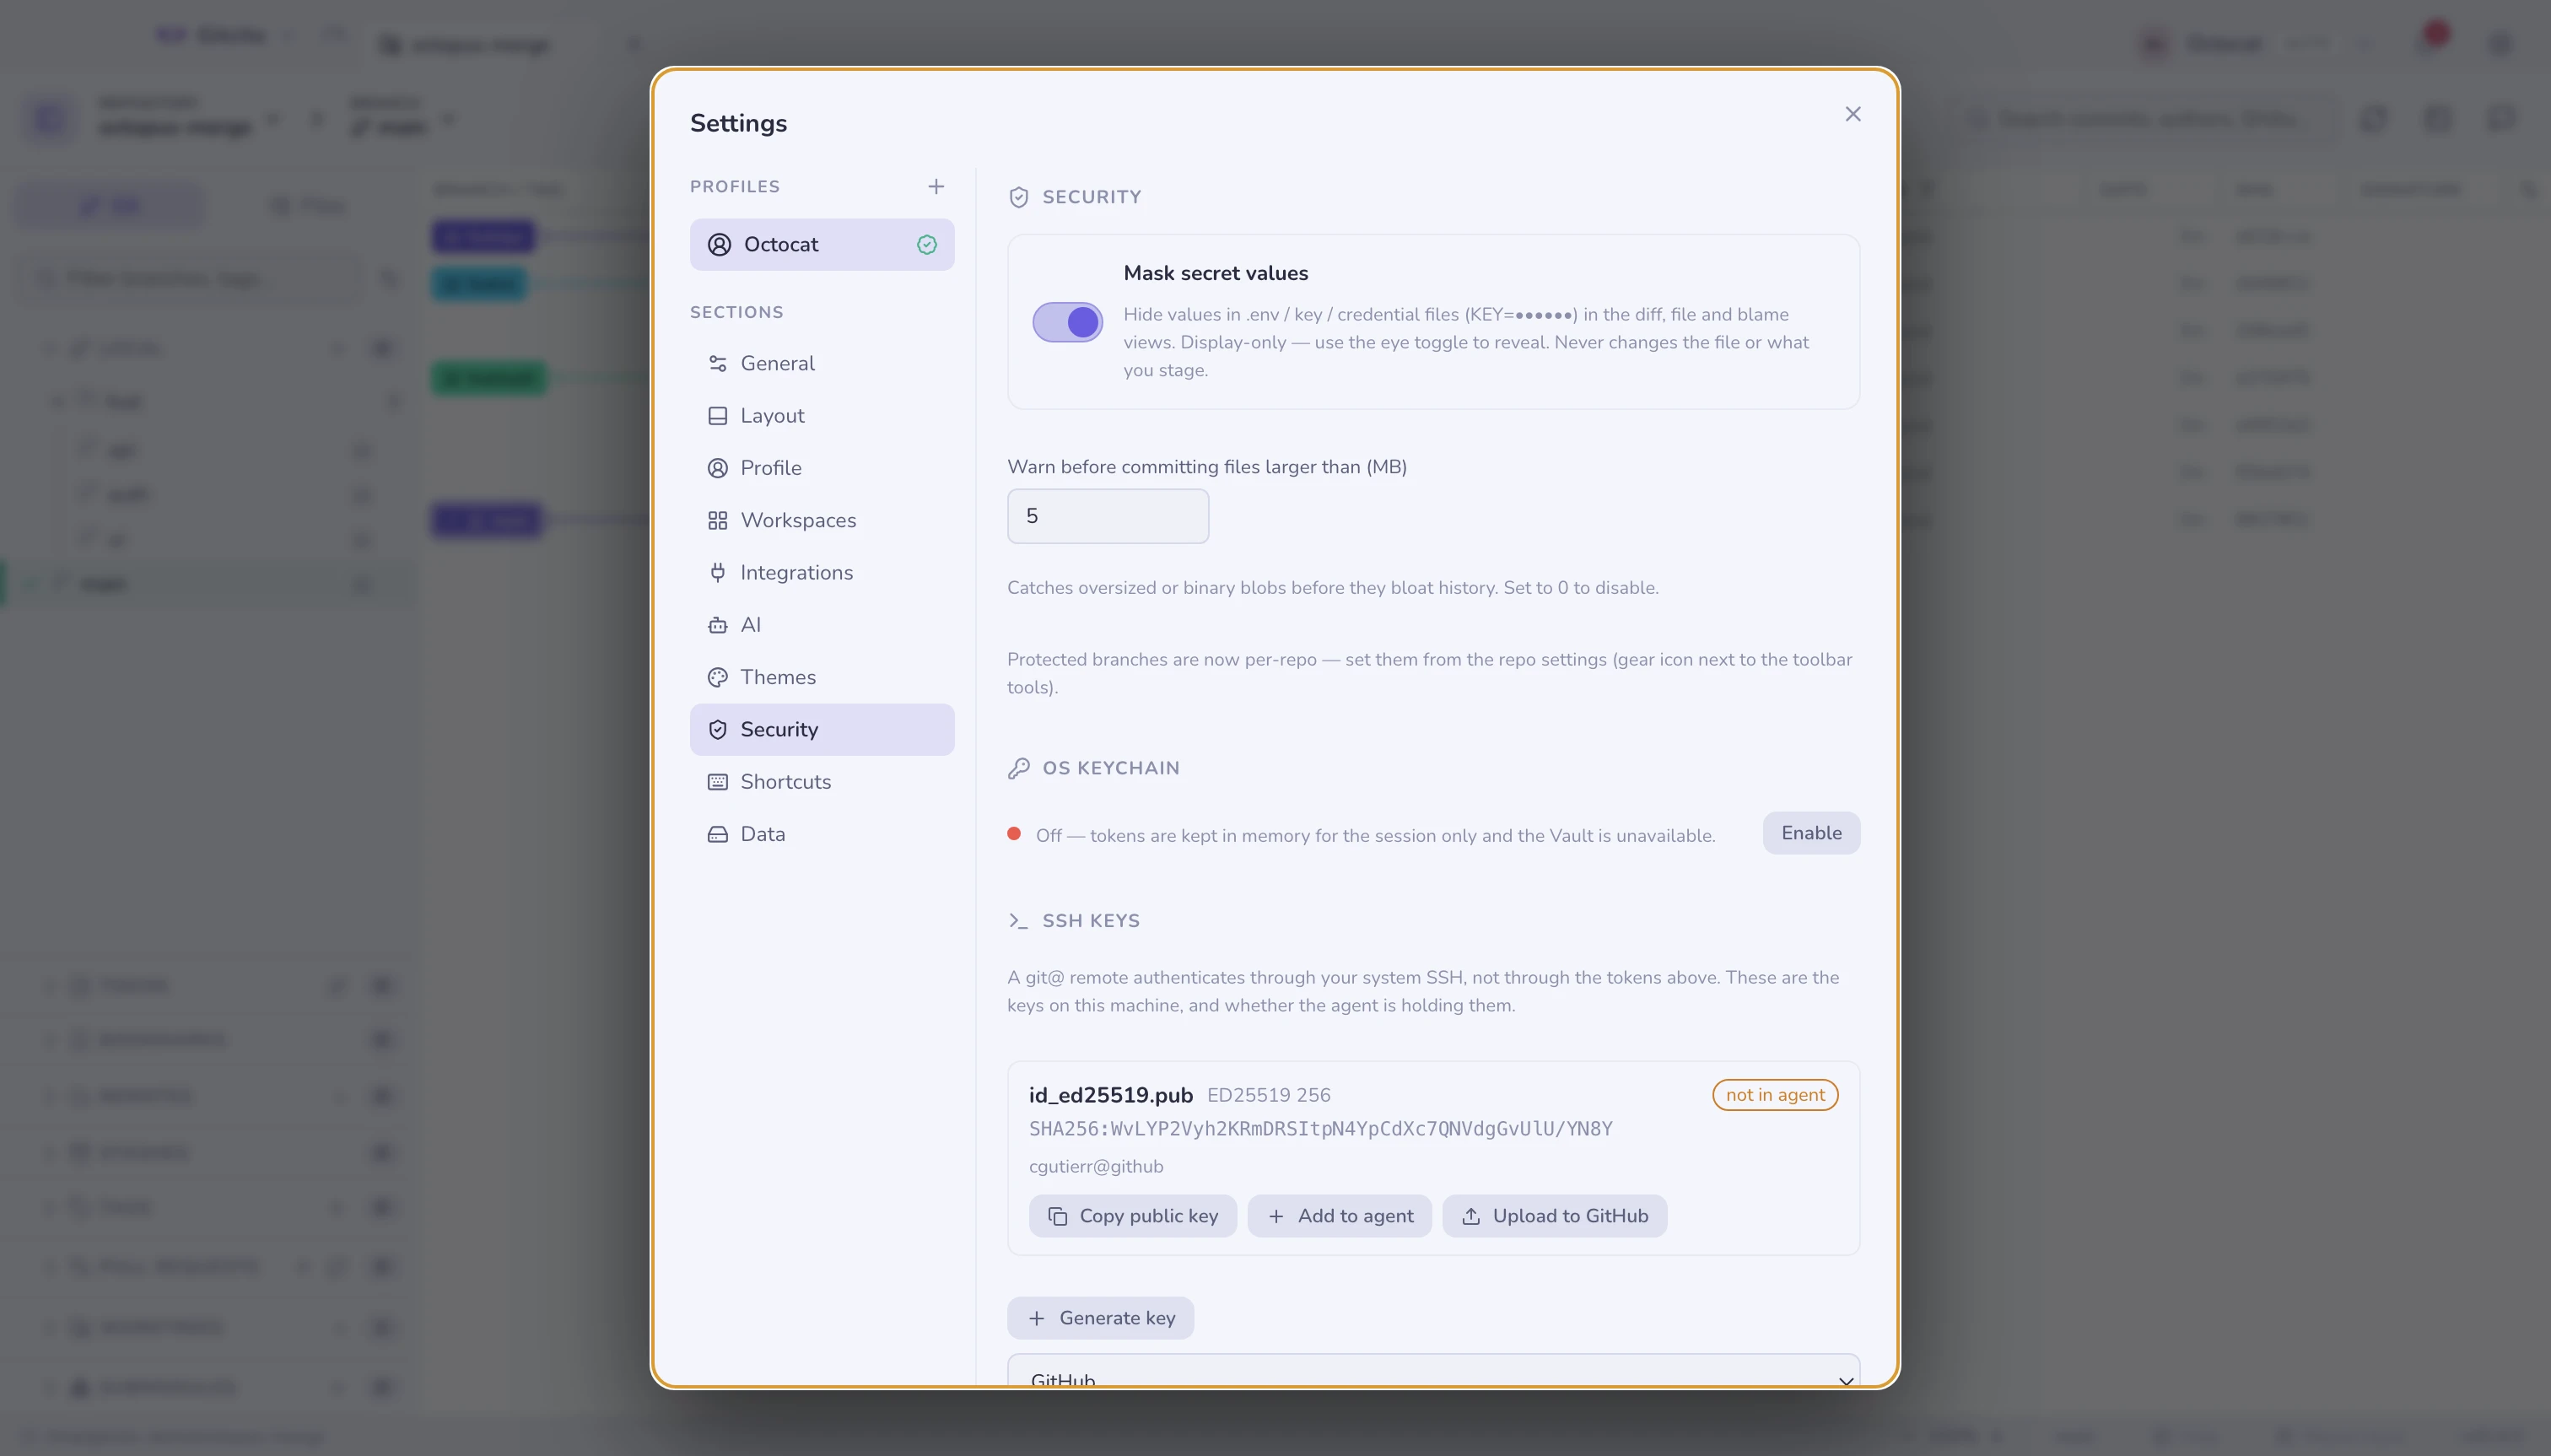
Маскирование секретов
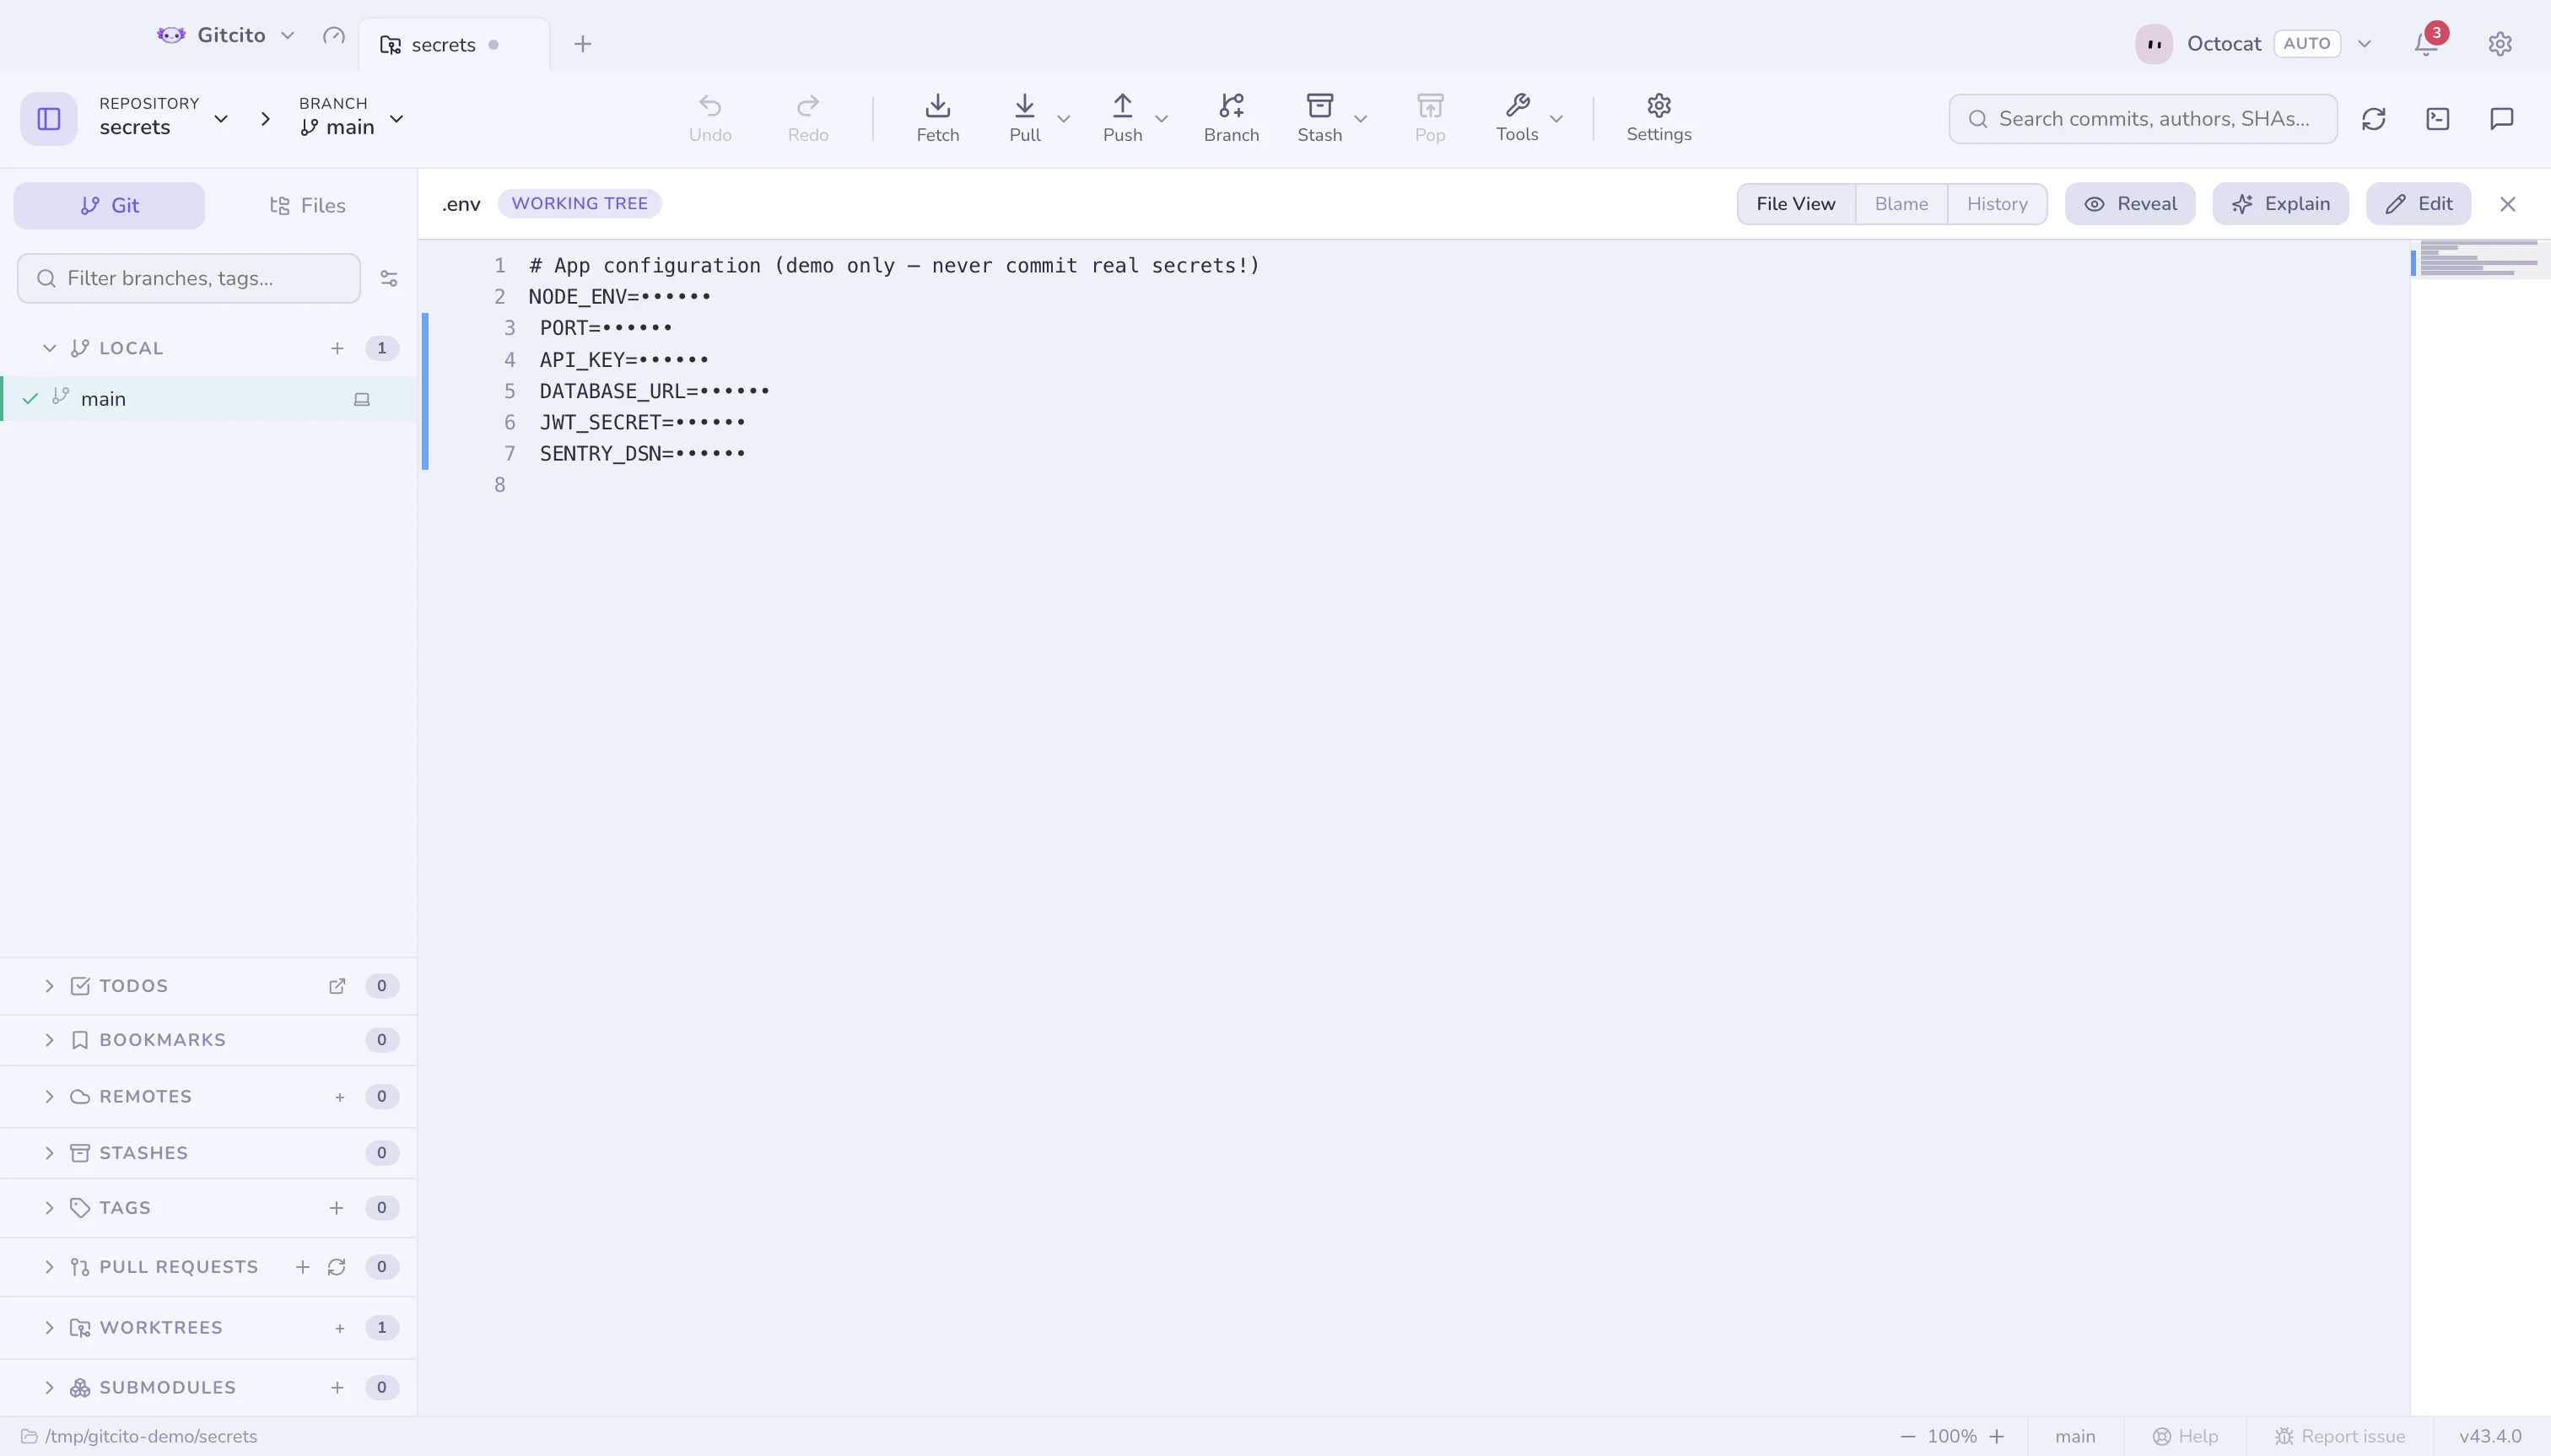
Значения в .env*, *.pem, *.key, id_rsa, credentials.* и им подобных
отображаются как KEY=•••••• в диффах, в просмотре файлов и в blame — так что
демонстрация экрана или скриншот их не утекут.
Материал подписи Apple тоже считается: *.mobileprovision,
*.provisionprofile, *.p12 и ключи *.p8 для App Store Connect. А *.cer —
нет: сертификат публичен по своей природе.
Это только отображение: файл не меняется никогда, и то, что вы индексируете,
тоже. Переключатель-глаз раскрывает значения в пределах одного вида.
.env.example, .sample и .template считаются шаблонами, а не секретами.
Предохранители до того, как вы навредите
| Предохранитель | Когда |
|---|---|
| Файл с секретом | Коммит чего-то похожего на учётные данные — с кнопкой Игнорировать и снять с отслеживания в один клик |
| Большой файл | Коммит непомерного блоба (порог в Настройки → Безопасность) |
| Мусор сборки | Коммит xcuserdata/, DerivedData/ или .DS_Store — с тем же Игнорировать и снять с отслеживания в один клик |
| Защищённая ветка | Коммит прямо в main/master или форс-пуш в неё |
| Отслеживаемые секреты | Пуш репозитория, который отслеживает файл с секретом — предупреждение один раз за сессию |
Связка ключей ОС
Токены и записи хранилища шифруются связкой ключей вашей ОС
(Electron safeStorage), а не ключом, лежащим в файле настроек.
Пока вы не разрешите, связки ключей ничто не касается. Прежде чем сможет появиться системный диалог разрешения, Gitcito объясняет, что именно будет сохранено, чего он не может (приложение всегда читает обратно только ту запись, которую само создало, — до остальных ваших паролей ему не добраться) и что отказаться — нормально: тогда токены живут в памяти только на время сессии, хранилище остаётся закрытым, а включить всё это можно позже в Настройки → Безопасность → Связка ключей ОС.
Свежая установка делает ноль обращений к связке ключей, пока не появится что-то, что действительно нужно сохранить.
Безопасный обмен
Безопасный обмен экспортирует настройки, записи хранилища или целые рабочие пространства как зашифрованный пакет — секреты попадают туда только тогда, когда вы поставили галочку.
См. также: Хранилище · Безопасный обмен