
セキュリティと秘密情報
Gitcito に バックエンドはありません。ネットワーク通信の相手は、あなたの Git ホストと、有効にした場合の AI プロバイダーだけです。
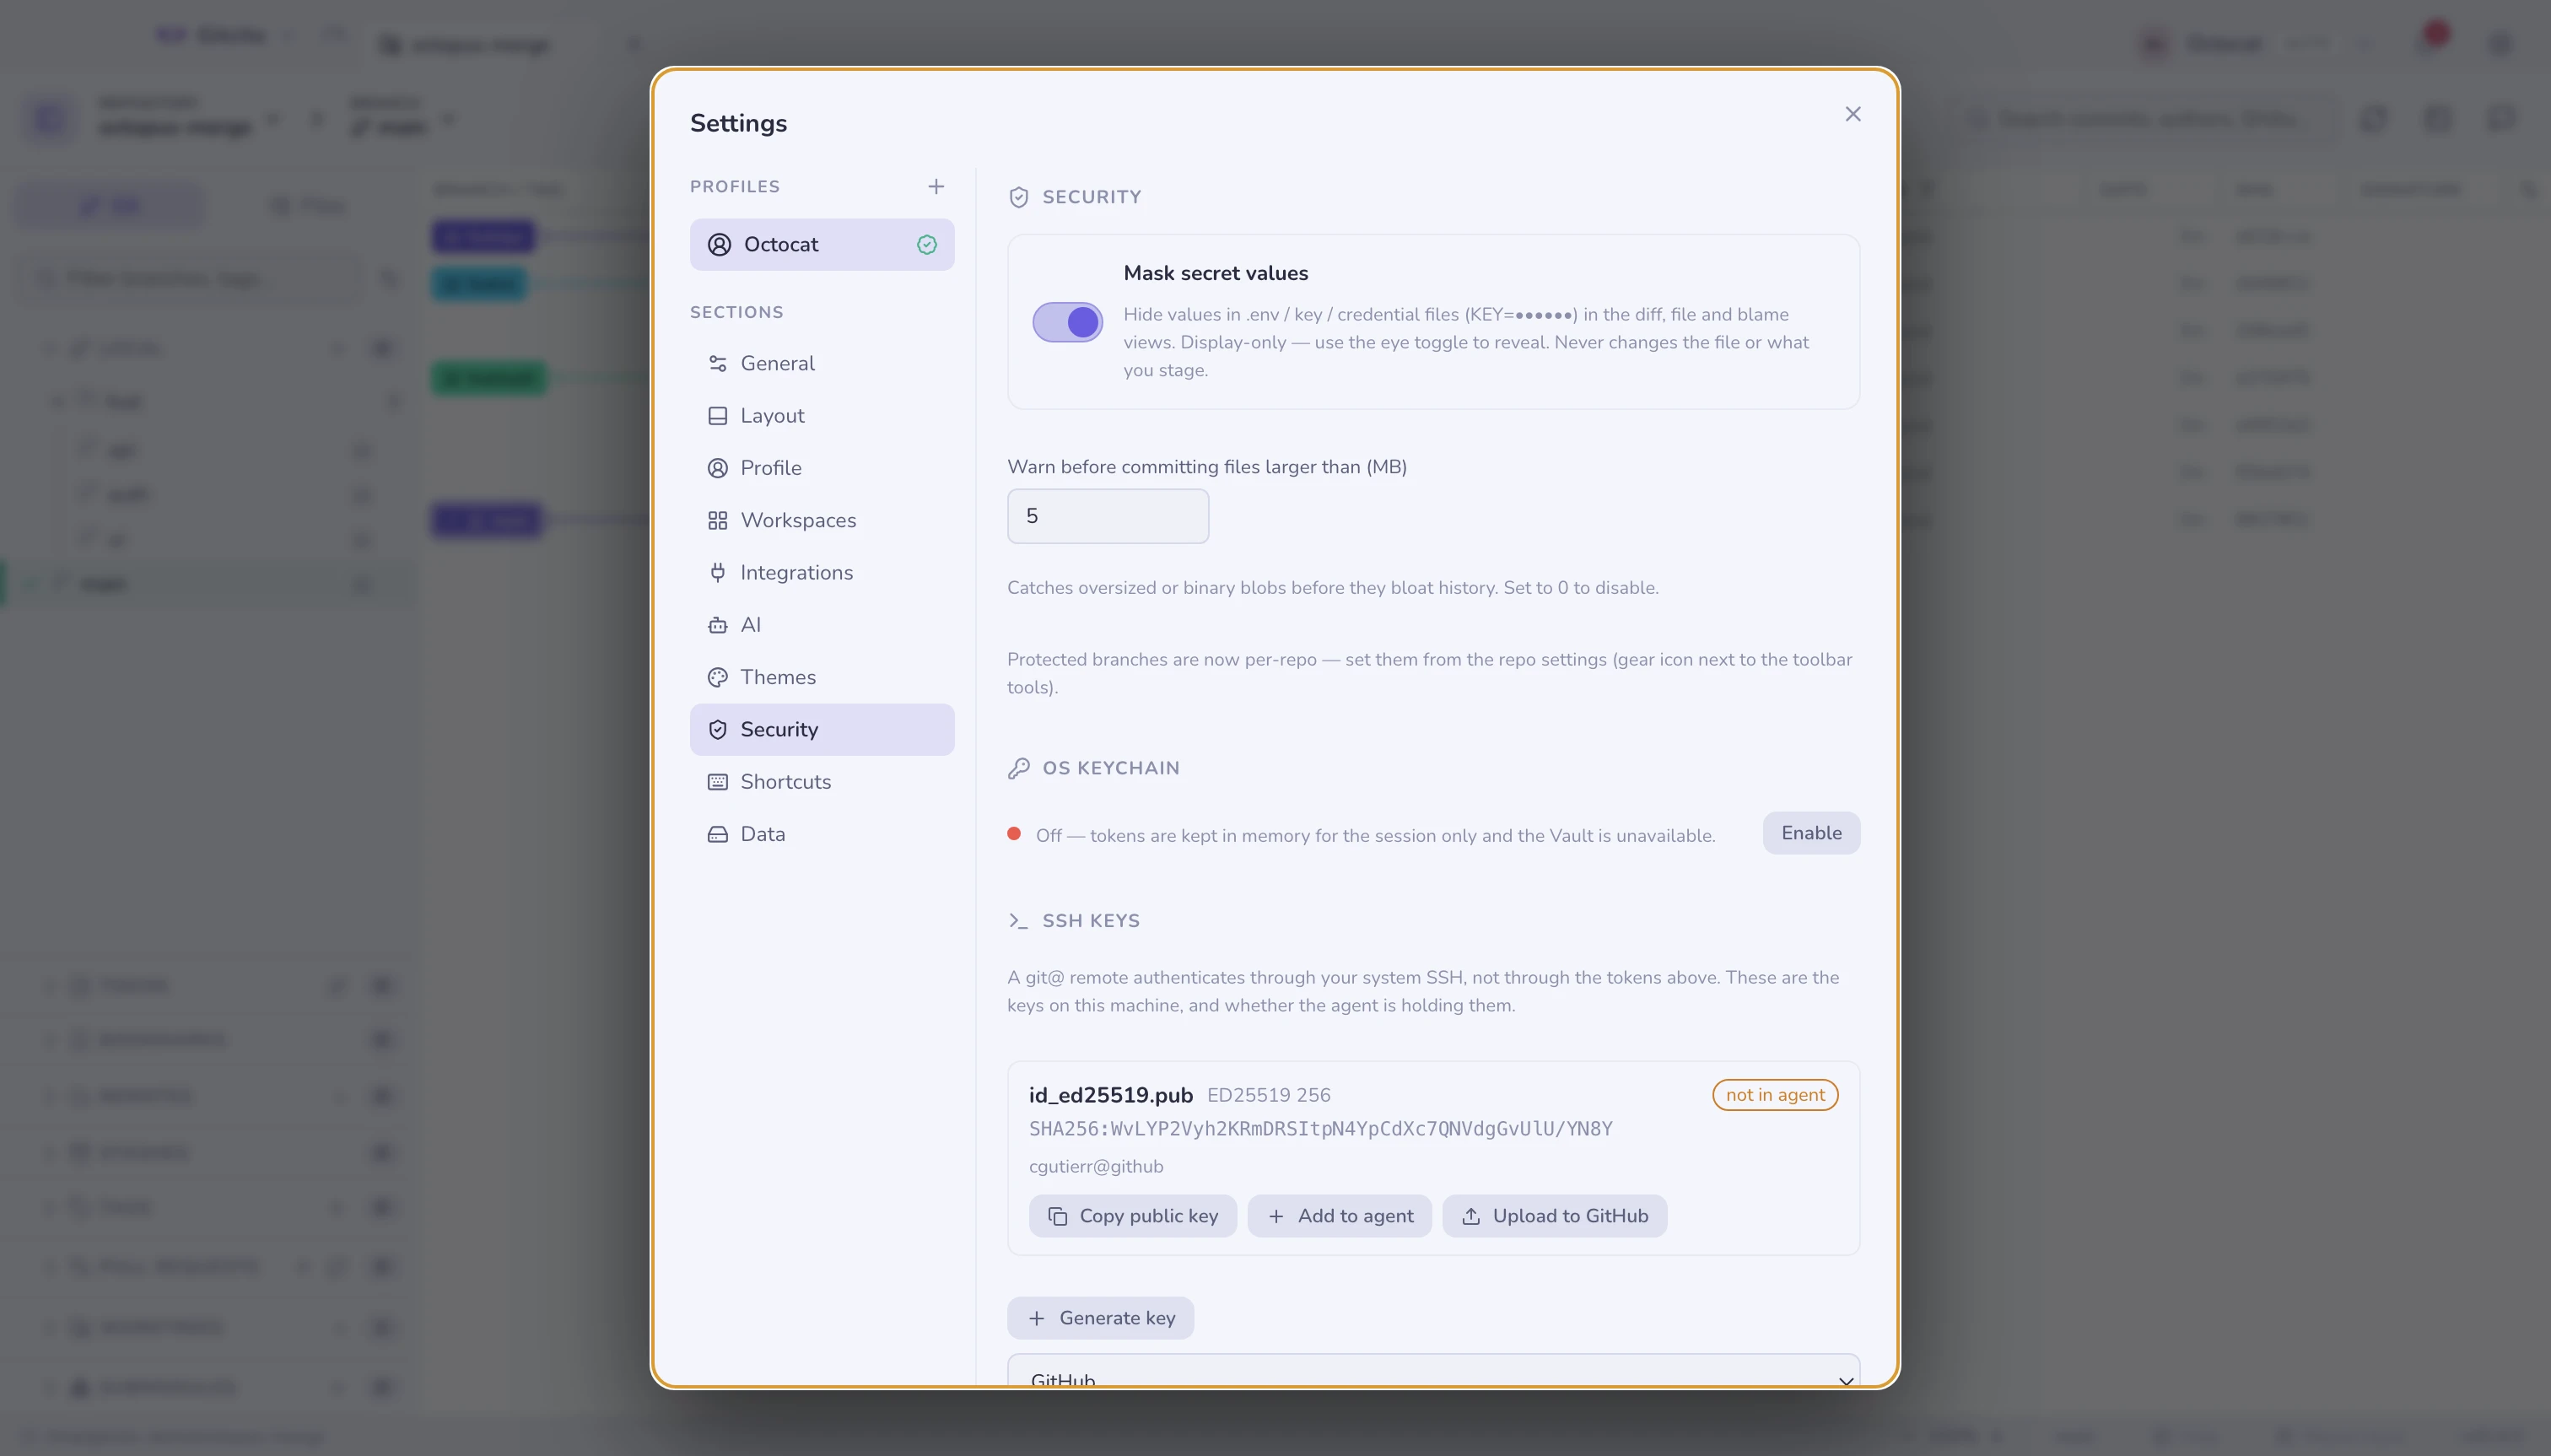
秘密情報のマスキング
.env*、*.pem、*.key、id_rsa、credentials.* などに含まれる値は、差分・
ファイル・blame の各ビューで KEY=•••••• として表示されます。画面共有やスクリーン
ショットから漏れないようにするためです。
Apple の署名関連ファイルも対象です: *.mobileprovision、
*.provisionprofile、*.p12、そして App Store Connect の *.p8 キー。
*.cer は対象外です——証明書はもともと公開されるものだからです。
これは 表示だけの話 です。ファイルを書き換えることはなく、ステージする内容も
変わりません。目のアイコンでビューごとに一時的に表示できます。.env.example、
.sample、.template はテンプレートとして扱われ、秘密情報とはみなされません。
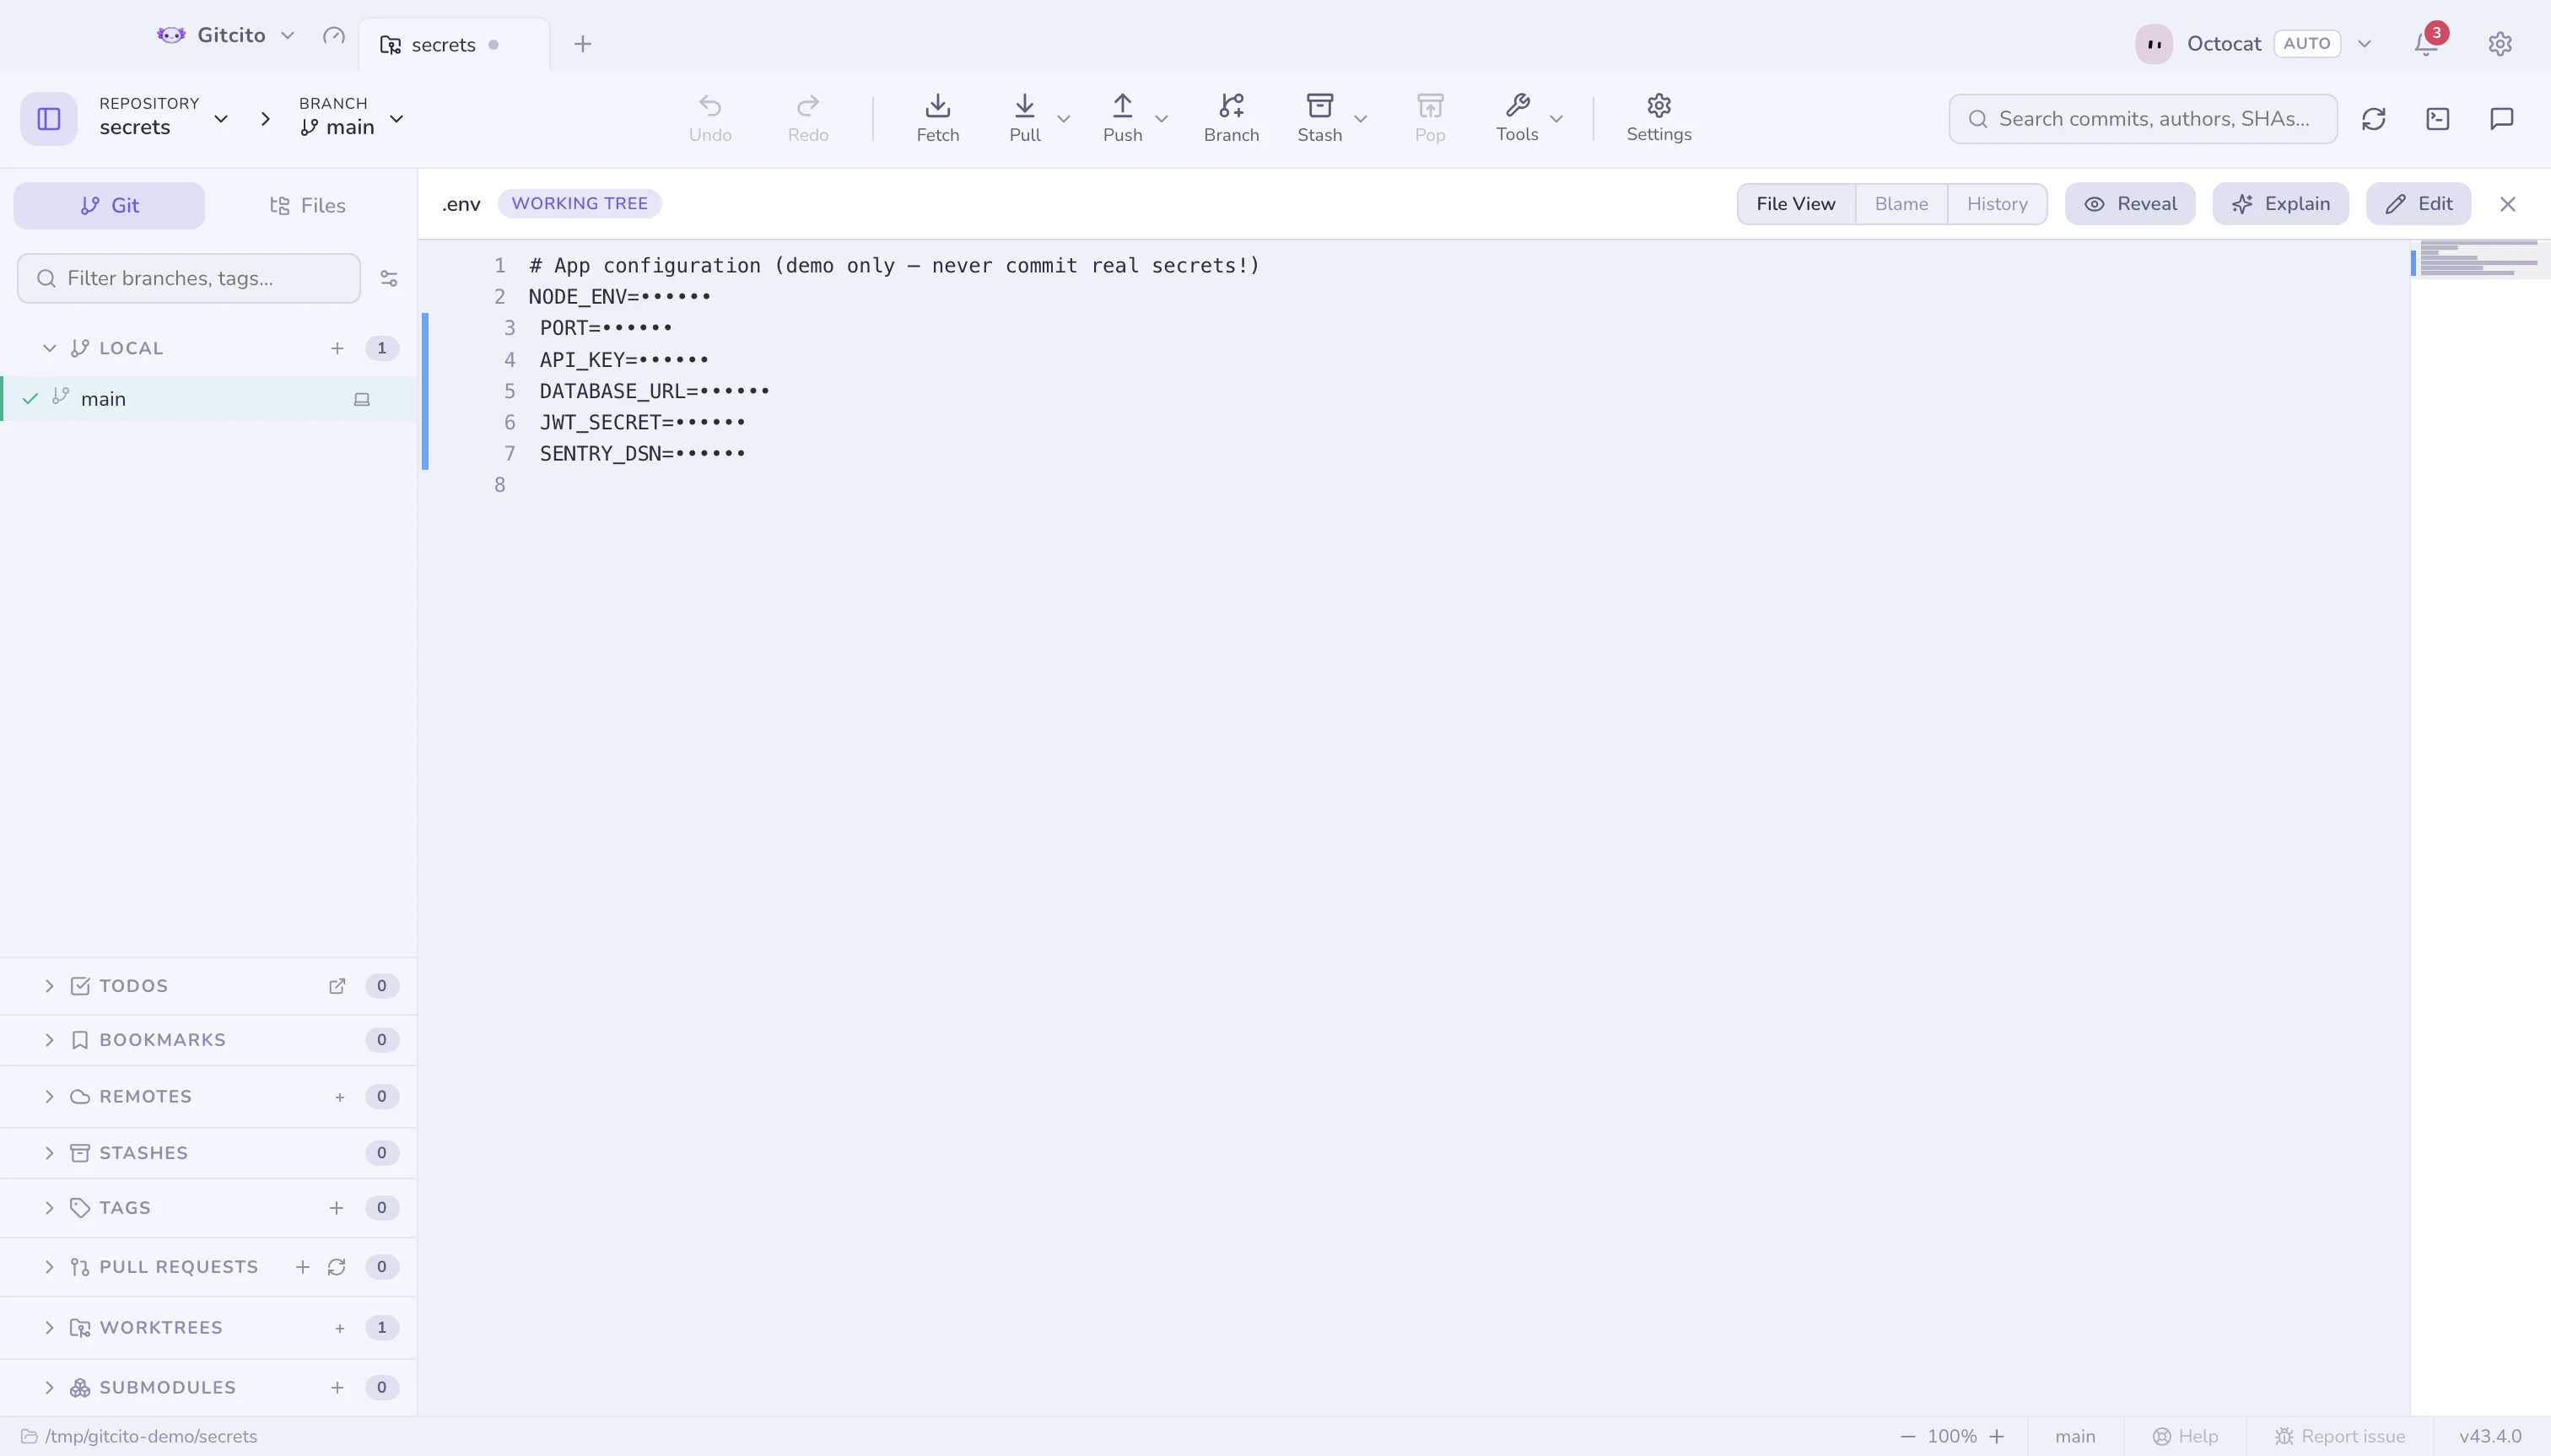
事故が起きる前のガード
| ガード | 発動するとき |
|---|---|
| 秘密情報ファイル | 資格情報らしきものをコミットしようとしたとき — ワンクリックの 無視して追跡解除 つき |
| 大きなファイル | 巨大な blob をコミットしようとしたとき(しきい値は 設定 → セキュリティ) |
| ビルドの残骸 | xcuserdata/、DerivedData/、.DS_Store をコミットするとき — 同じワンクリックの 無視して追跡をやめる 付き |
| 保護ブランチ | main / master に直接コミットするとき、あるいはそこへフォースプッシュするとき |
| 追跡された秘密情報 | 秘密情報ファイルを 追跡している リポジトリをプッシュするとき — セッションにつき 1 回警告 |
OS のキーチェーン
トークンと 金庫 の項目は、OS のキーチェーン(Electron の
safeStorage)で暗号化されます。設定ファイルの中に鍵を置くことはありません。
あなたが許可するまで、キーチェーンには一切触れません。 システム自身の許可 ダイアログが出るより前に、Gitcito は何を保存しようとしているのか、何ができないのか (アプリが読み戻せるのは自分が作った項目だけで、ほかのパスワードには手が届きません)、 そして断っても構わないことを説明します。断った場合、トークンはそのセッションの メモリ上にだけ存在し、金庫は閉じたままで、あとから 設定 → セキュリティ → OS の キーチェーン で有効にできます。
入れたばかりの状態では、実際に保存すべきものが出てくるまでキーチェーンの呼び出しは ゼロ です。
安全な受け渡し
セキュア共有 は、設定・金庫の項目・ワークスペース全体を 暗号化されたバンドル として書き出します。秘密情報が含まれるのは、あなたが チェックを入れたときだけです。