
Безпека та секрети
У Gitcito немає бекенду. Єдині мережеві виклики — до вашого Git-хостингу і, якщо ви це увімкнули, до вашого AI-провайдера.
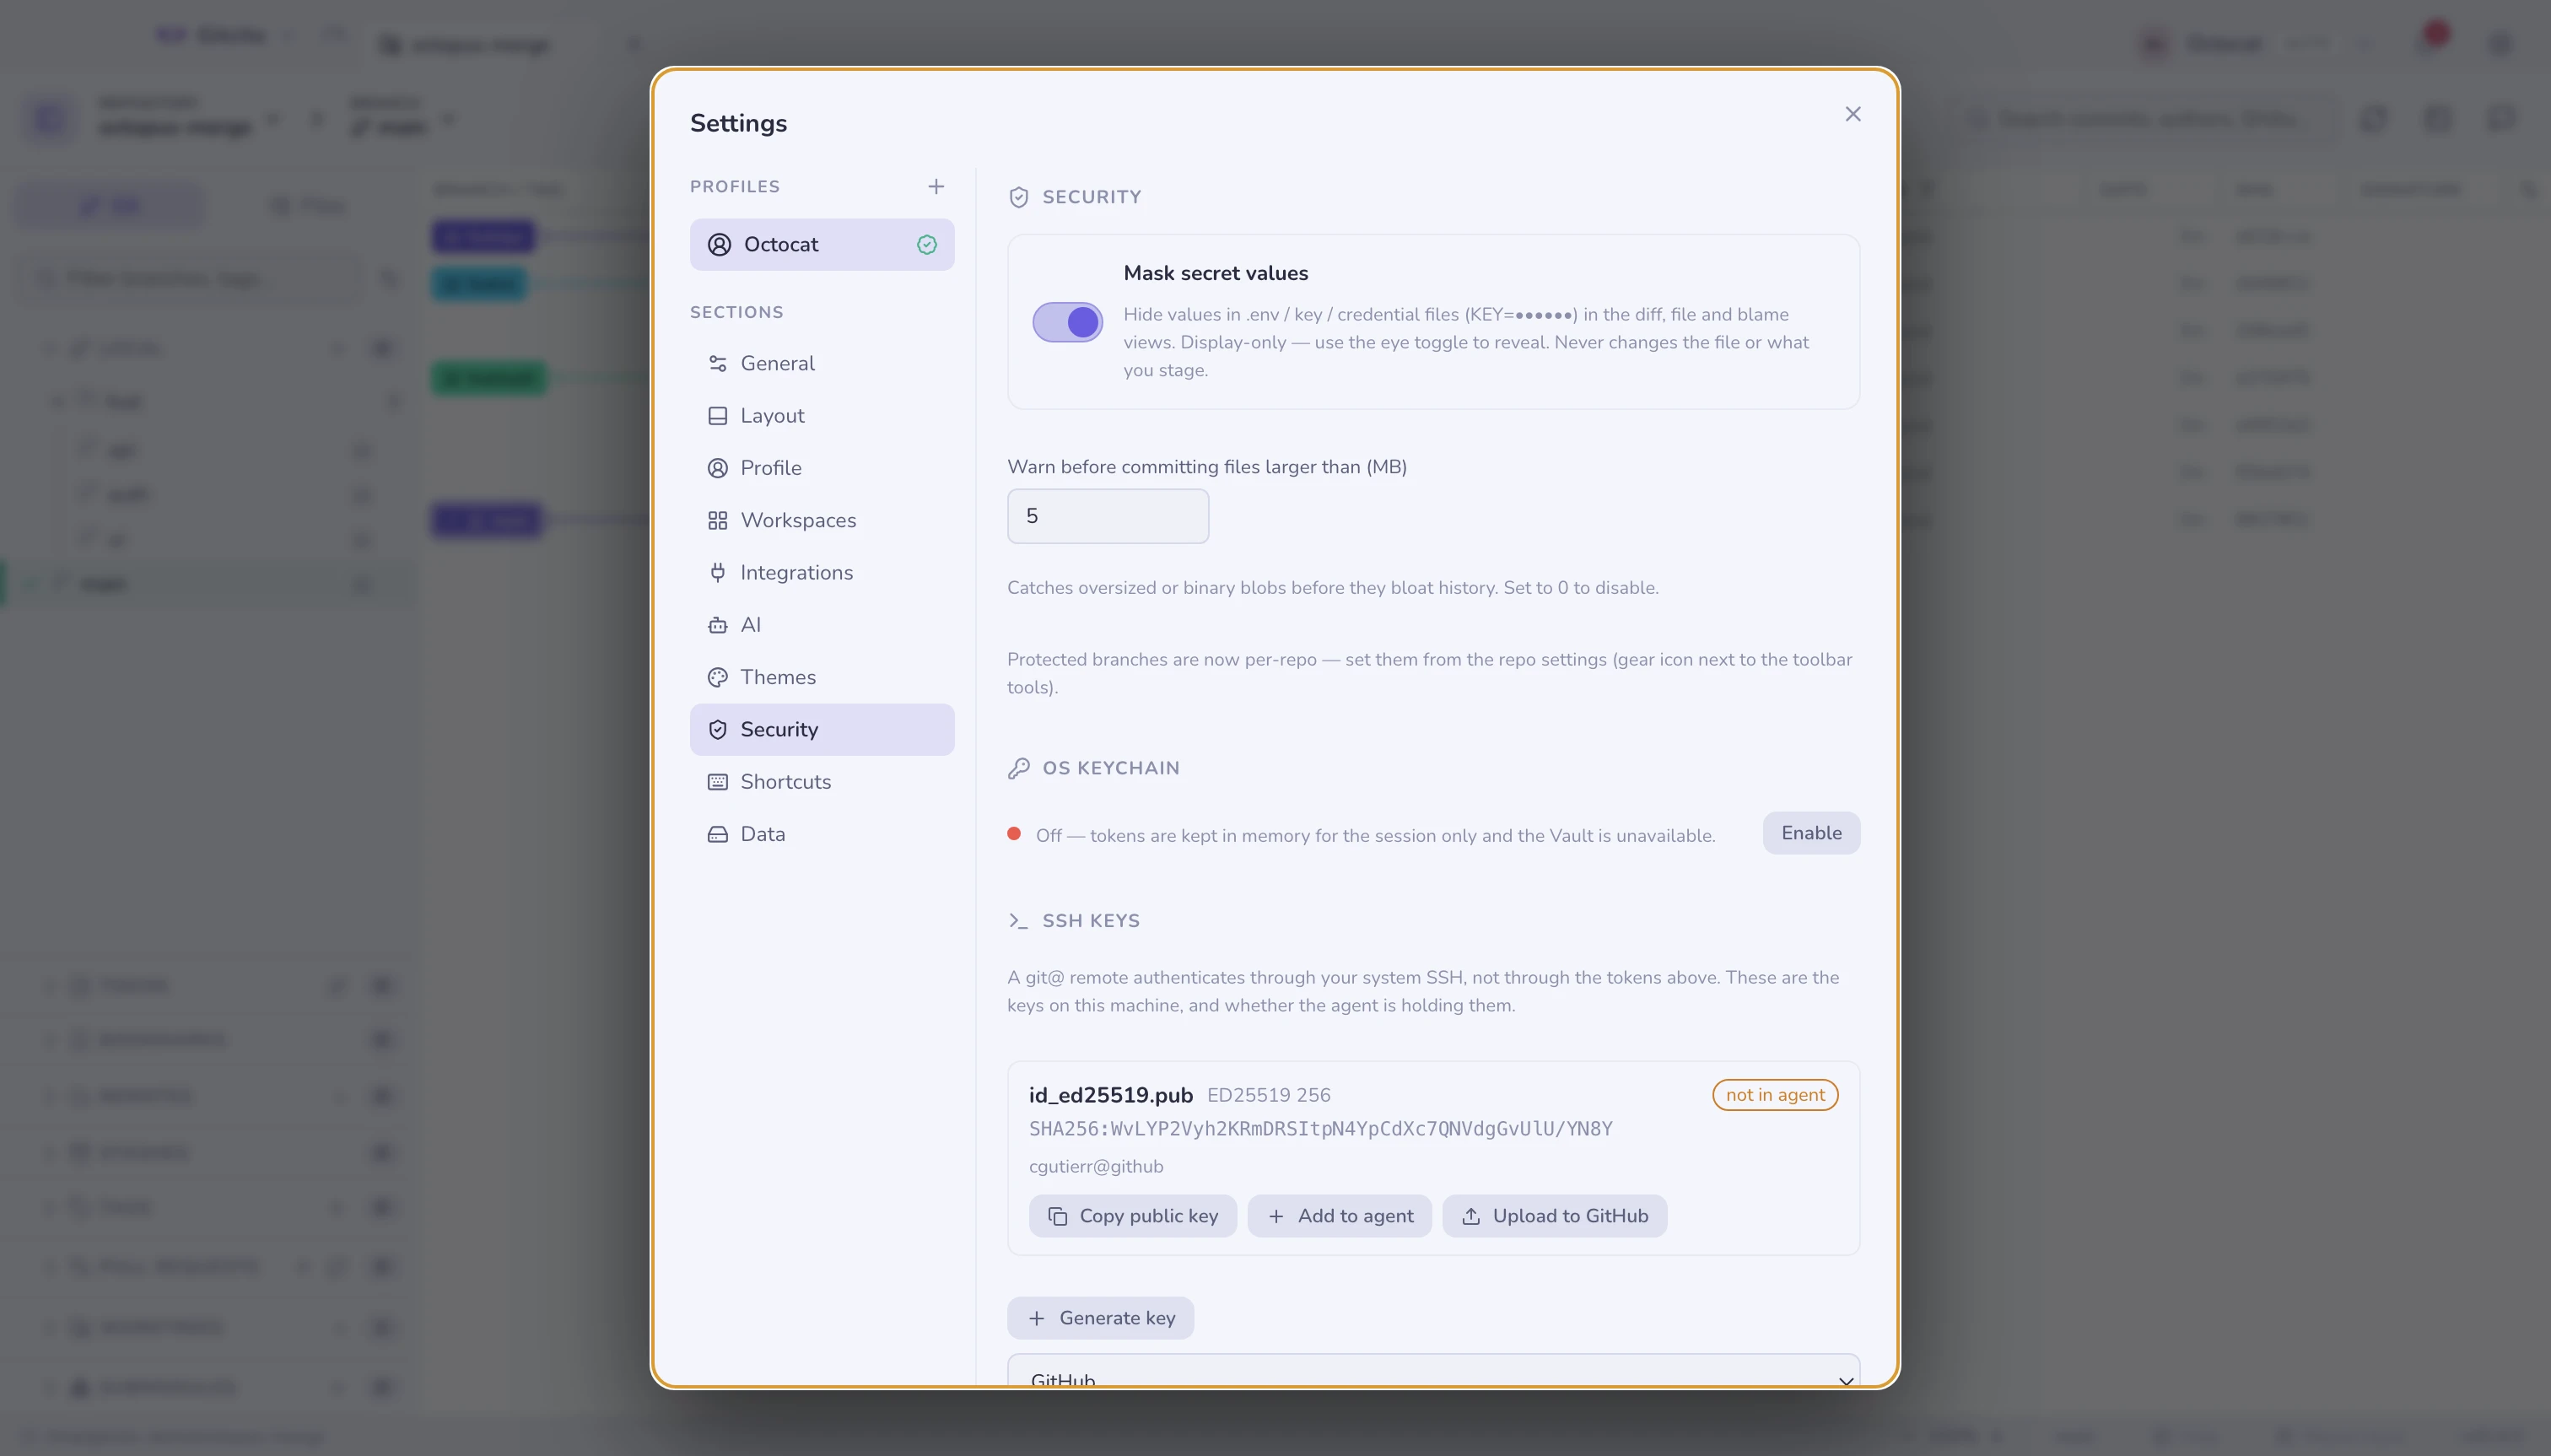
Маскування секретів
Значення в .env*, *.pem, *.key, id_rsa, credentials.* і подібних
відображаються як KEY=•••••• у діфах, перегляді файлів і blame, тож демонстрація
екрана чи скриншот не зможуть їх злити.
Матеріал підпису Apple теж рахується: *.mobileprovision,
*.provisionprofile, *.p12 та ключі *.p8 для App Store Connect. А *.cer —
ні: сертифікат публічний за задумом.
Це суто відображення: воно ніколи не змінює файл і ніколи не змінює того, що
ви індексуєте. Перемикач-око розкриває значення для кожного подання окремо.
.env.example, .sample і .template вважаються шаблонами, а не секретами.
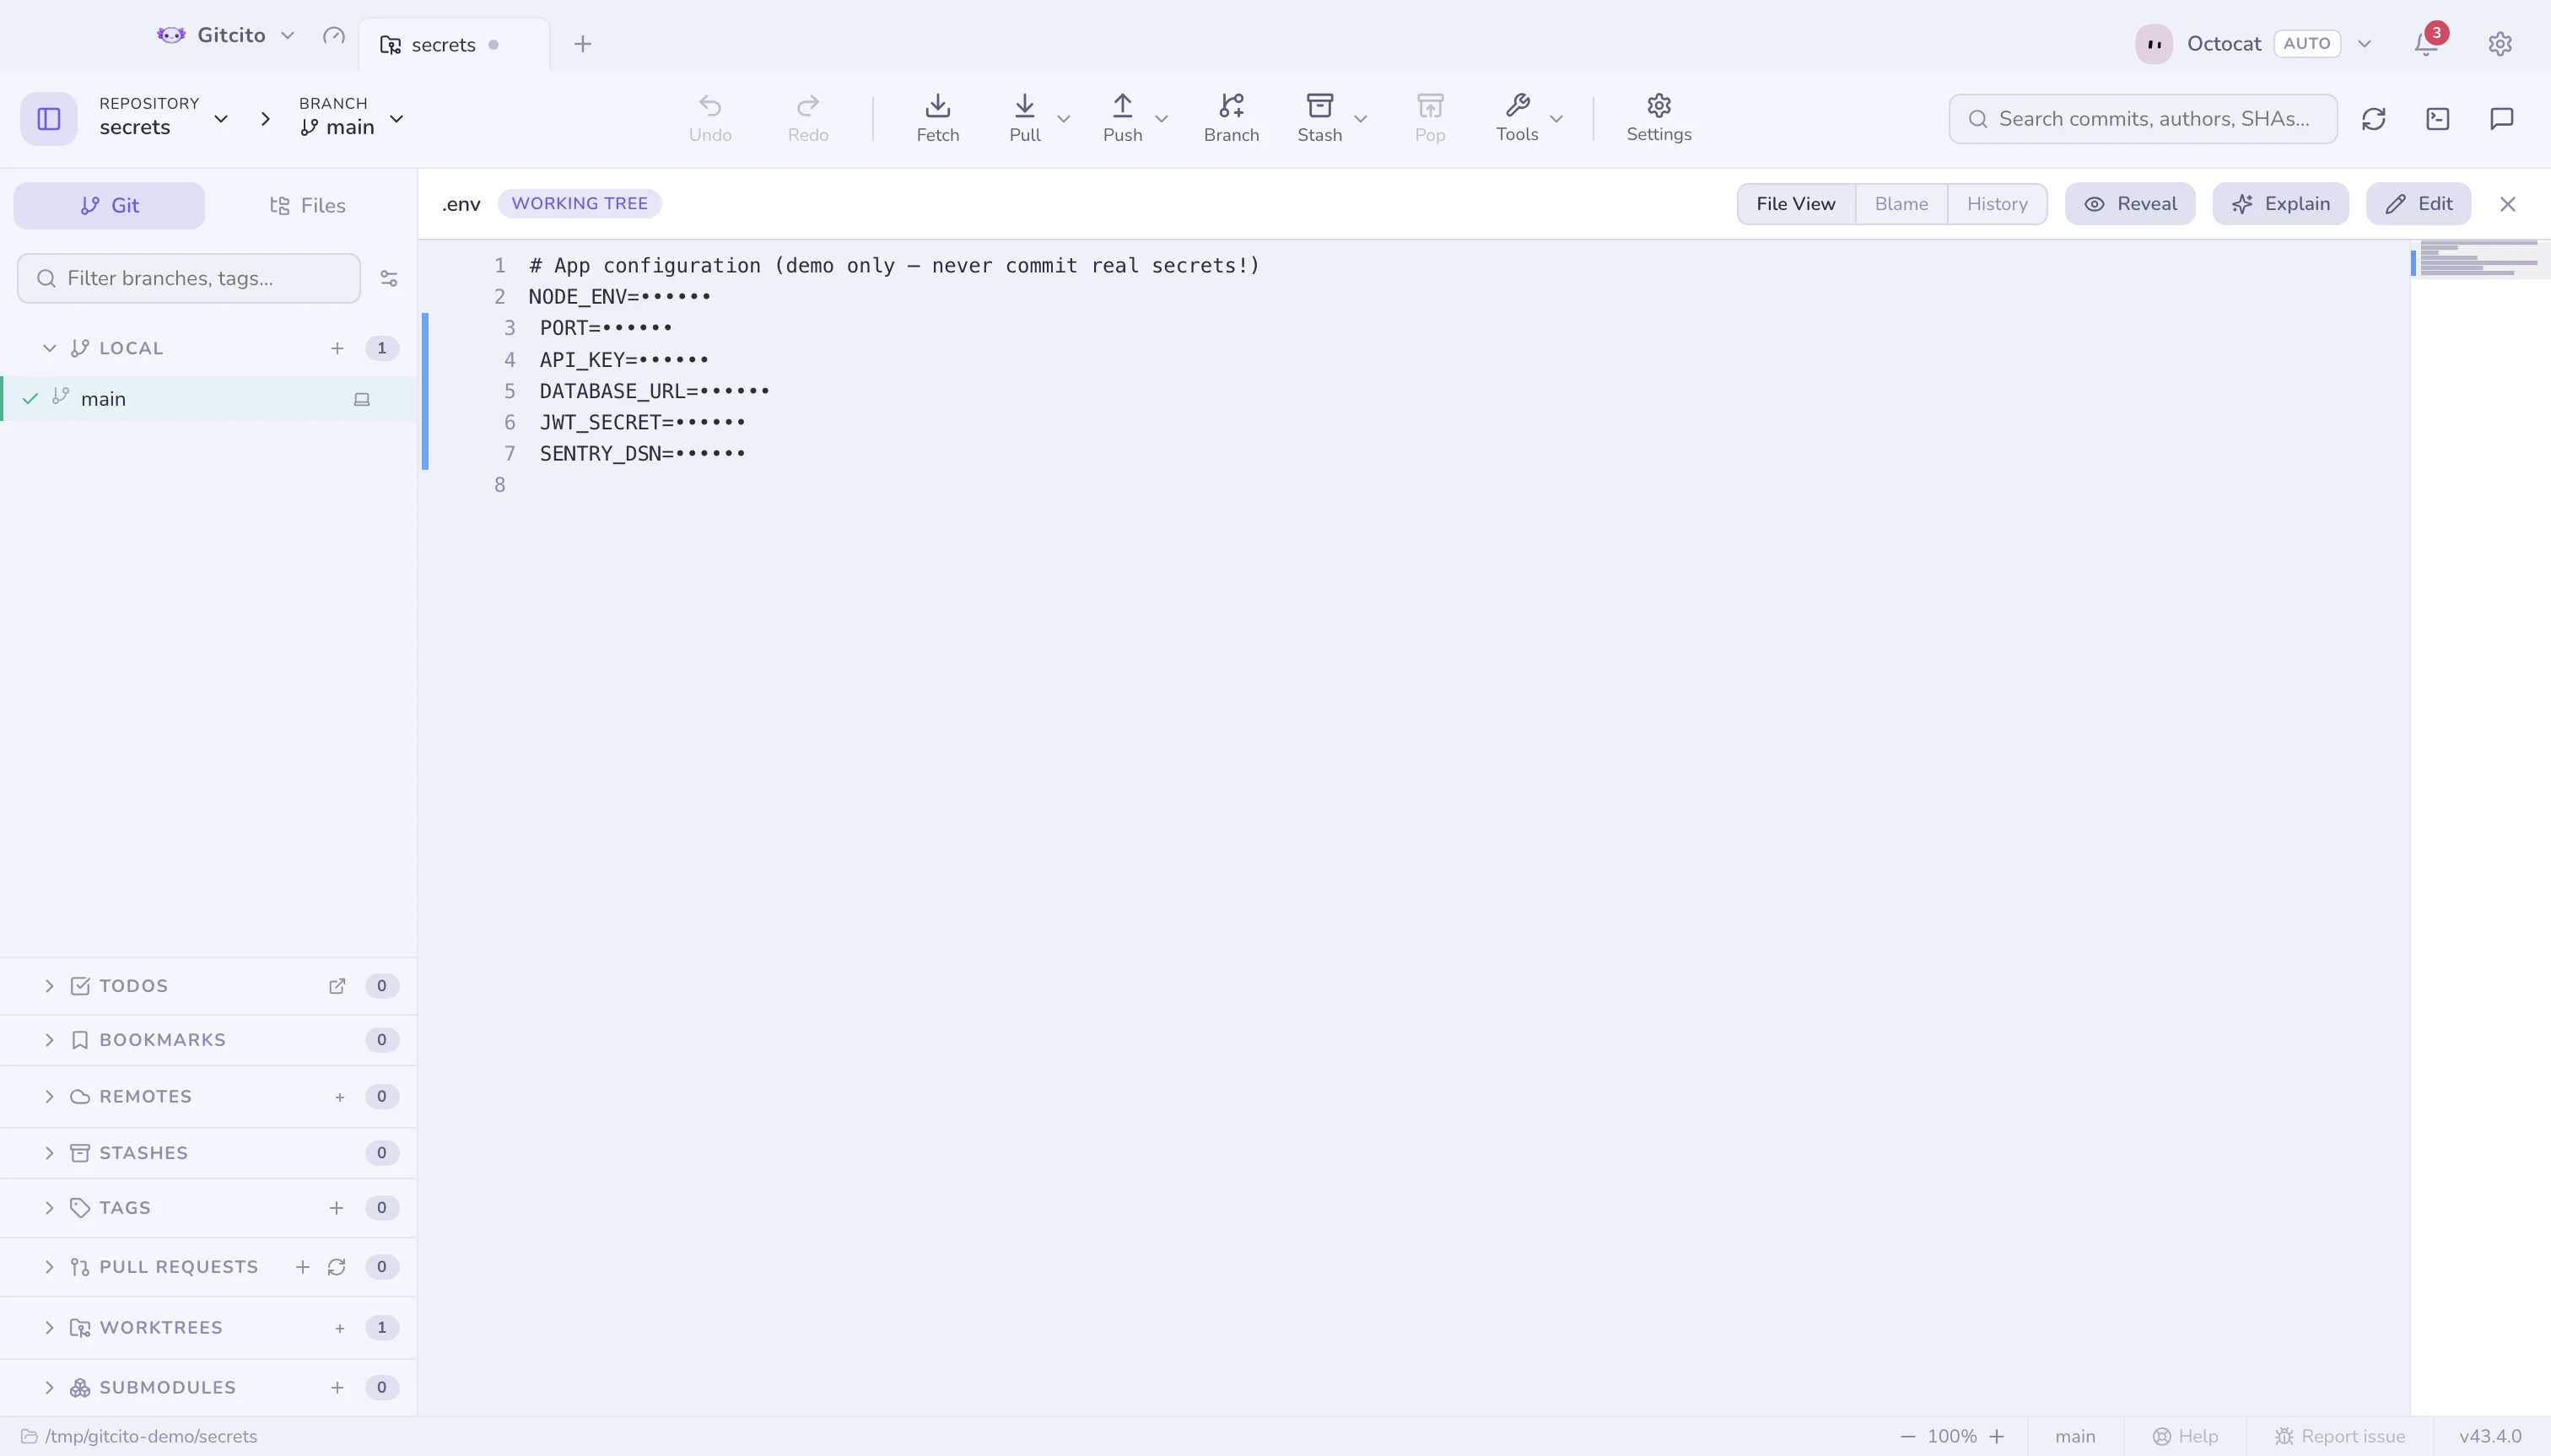
Запобіжники, доки ви не наробили шкоди
| Запобіжник | Коли спрацьовує |
|---|---|
| Файл із секретом | Коміт чогось, що схоже на облікові дані, — з Ігнорувати та припинити відстеження в один клік |
| Великий файл | Коміт завеликого блоба (поріг у Налаштуваннях → Безпека) |
| Сміття збірки | Коміт xcuserdata/, DerivedData/ чи .DS_Store — з тим самим Ігнорувати й зняти з відстеження в один клік |
| Захищена гілка | Коміт напряму в main/master або примусовий пуш такої гілки |
| Відстежувані секрети | Пуш репозиторію, який відстежує файл із секретом — попередження раз на сесію |
Keychain операційної системи
Токени та записи сейфа шифруються keychain вашої ОС (Electron
safeStorage), а не ключем, покладеним у файл налаштувань.
Ніщо не торкається keychain, доки ви не дозволите. Перш ніж з’явиться власний діалог дозволу від системи, Gitcito пояснює, що саме зберігається, чого він не може (застосунок завжди читає лише той запис, який сам створив, — до інших ваших паролів він не дотягнеться) і що відмовитися — цілком нормально: тоді токени живуть у пам’яті лише протягом сесії, сейф лишається закритим, а увімкнути це можна згодом у Налаштування → Безпека → Keychain ОС.
Свіжовстановлений застосунок робить нуль звернень до keychain, доки щось справді не потребує збереження.
Безпечний обмін
Безпечний обмін експортує налаштування, записи сейфа або цілі робочі простори як зашифрований пакунок — секрети потрапляють туди лише тоді, коли ви поставили галочку.
Дивіться також: Сейф · Безпечний обмін