
보안과 비밀
Gitcito에는 백엔드가 없어요. 네트워크 호출은 Git 호스트로, 그리고 켜 두었다면 AI 공급자로 나가는 것이 전부예요.
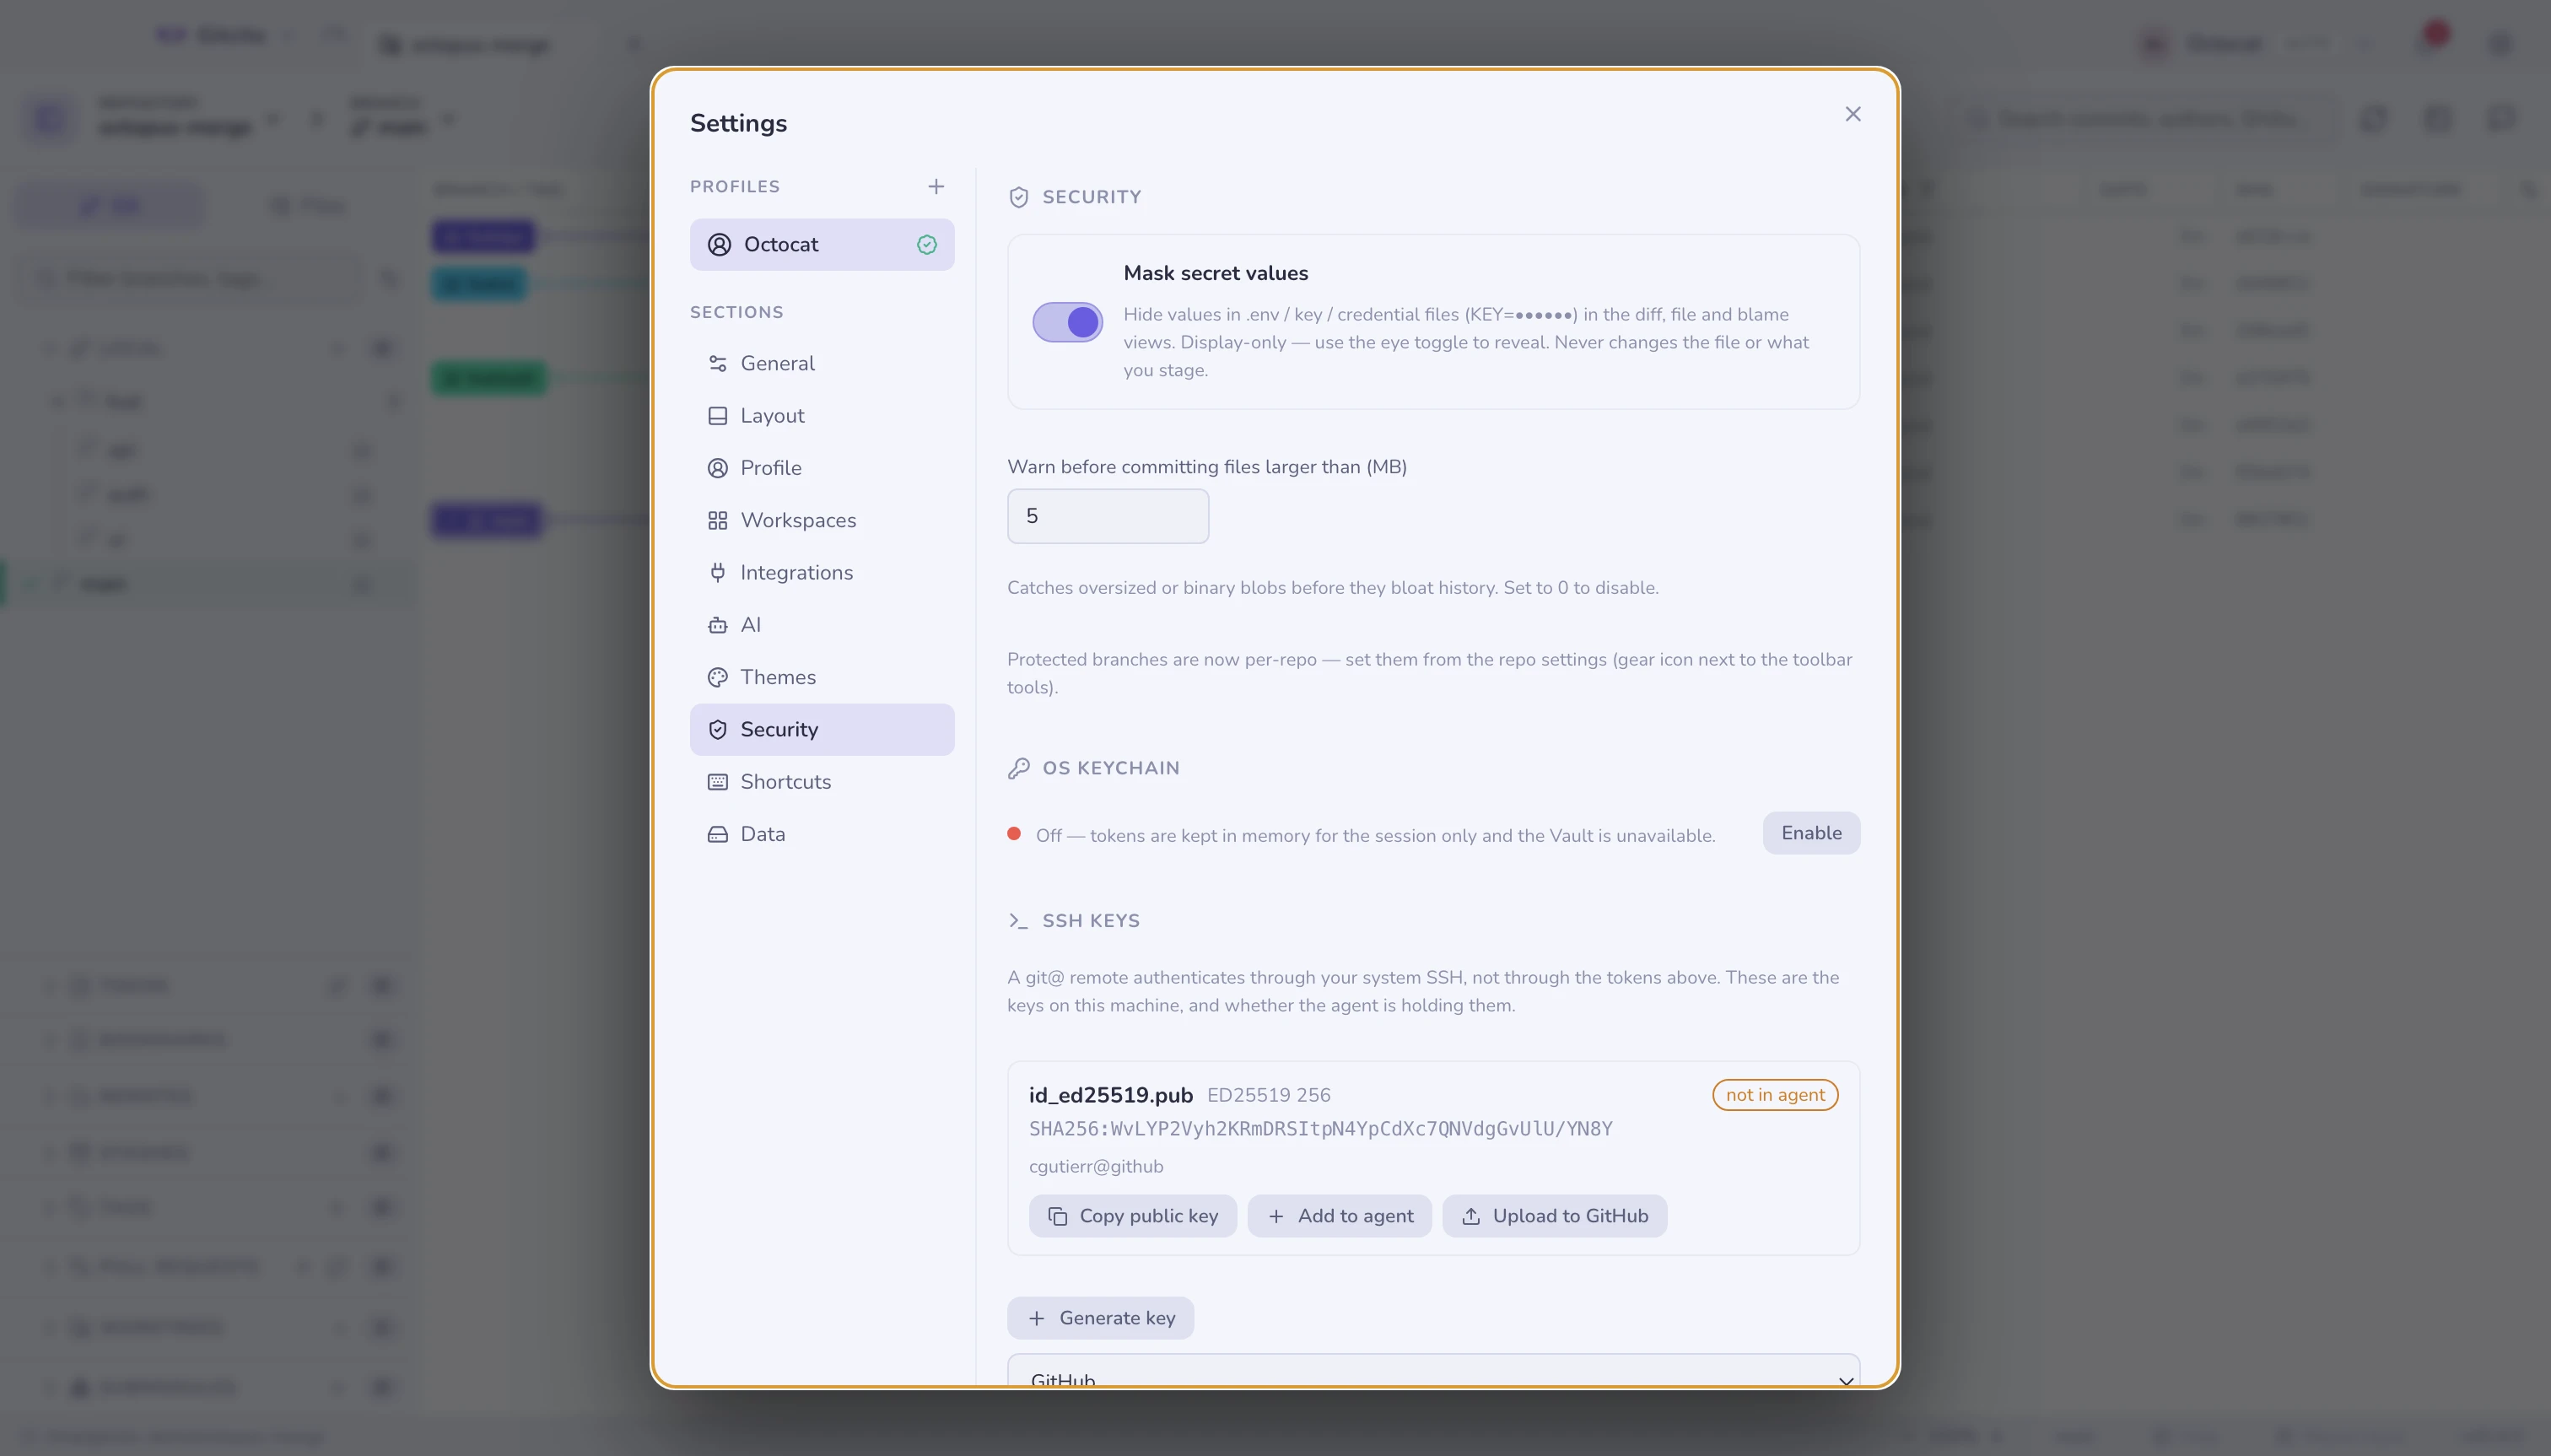
비밀 마스킹
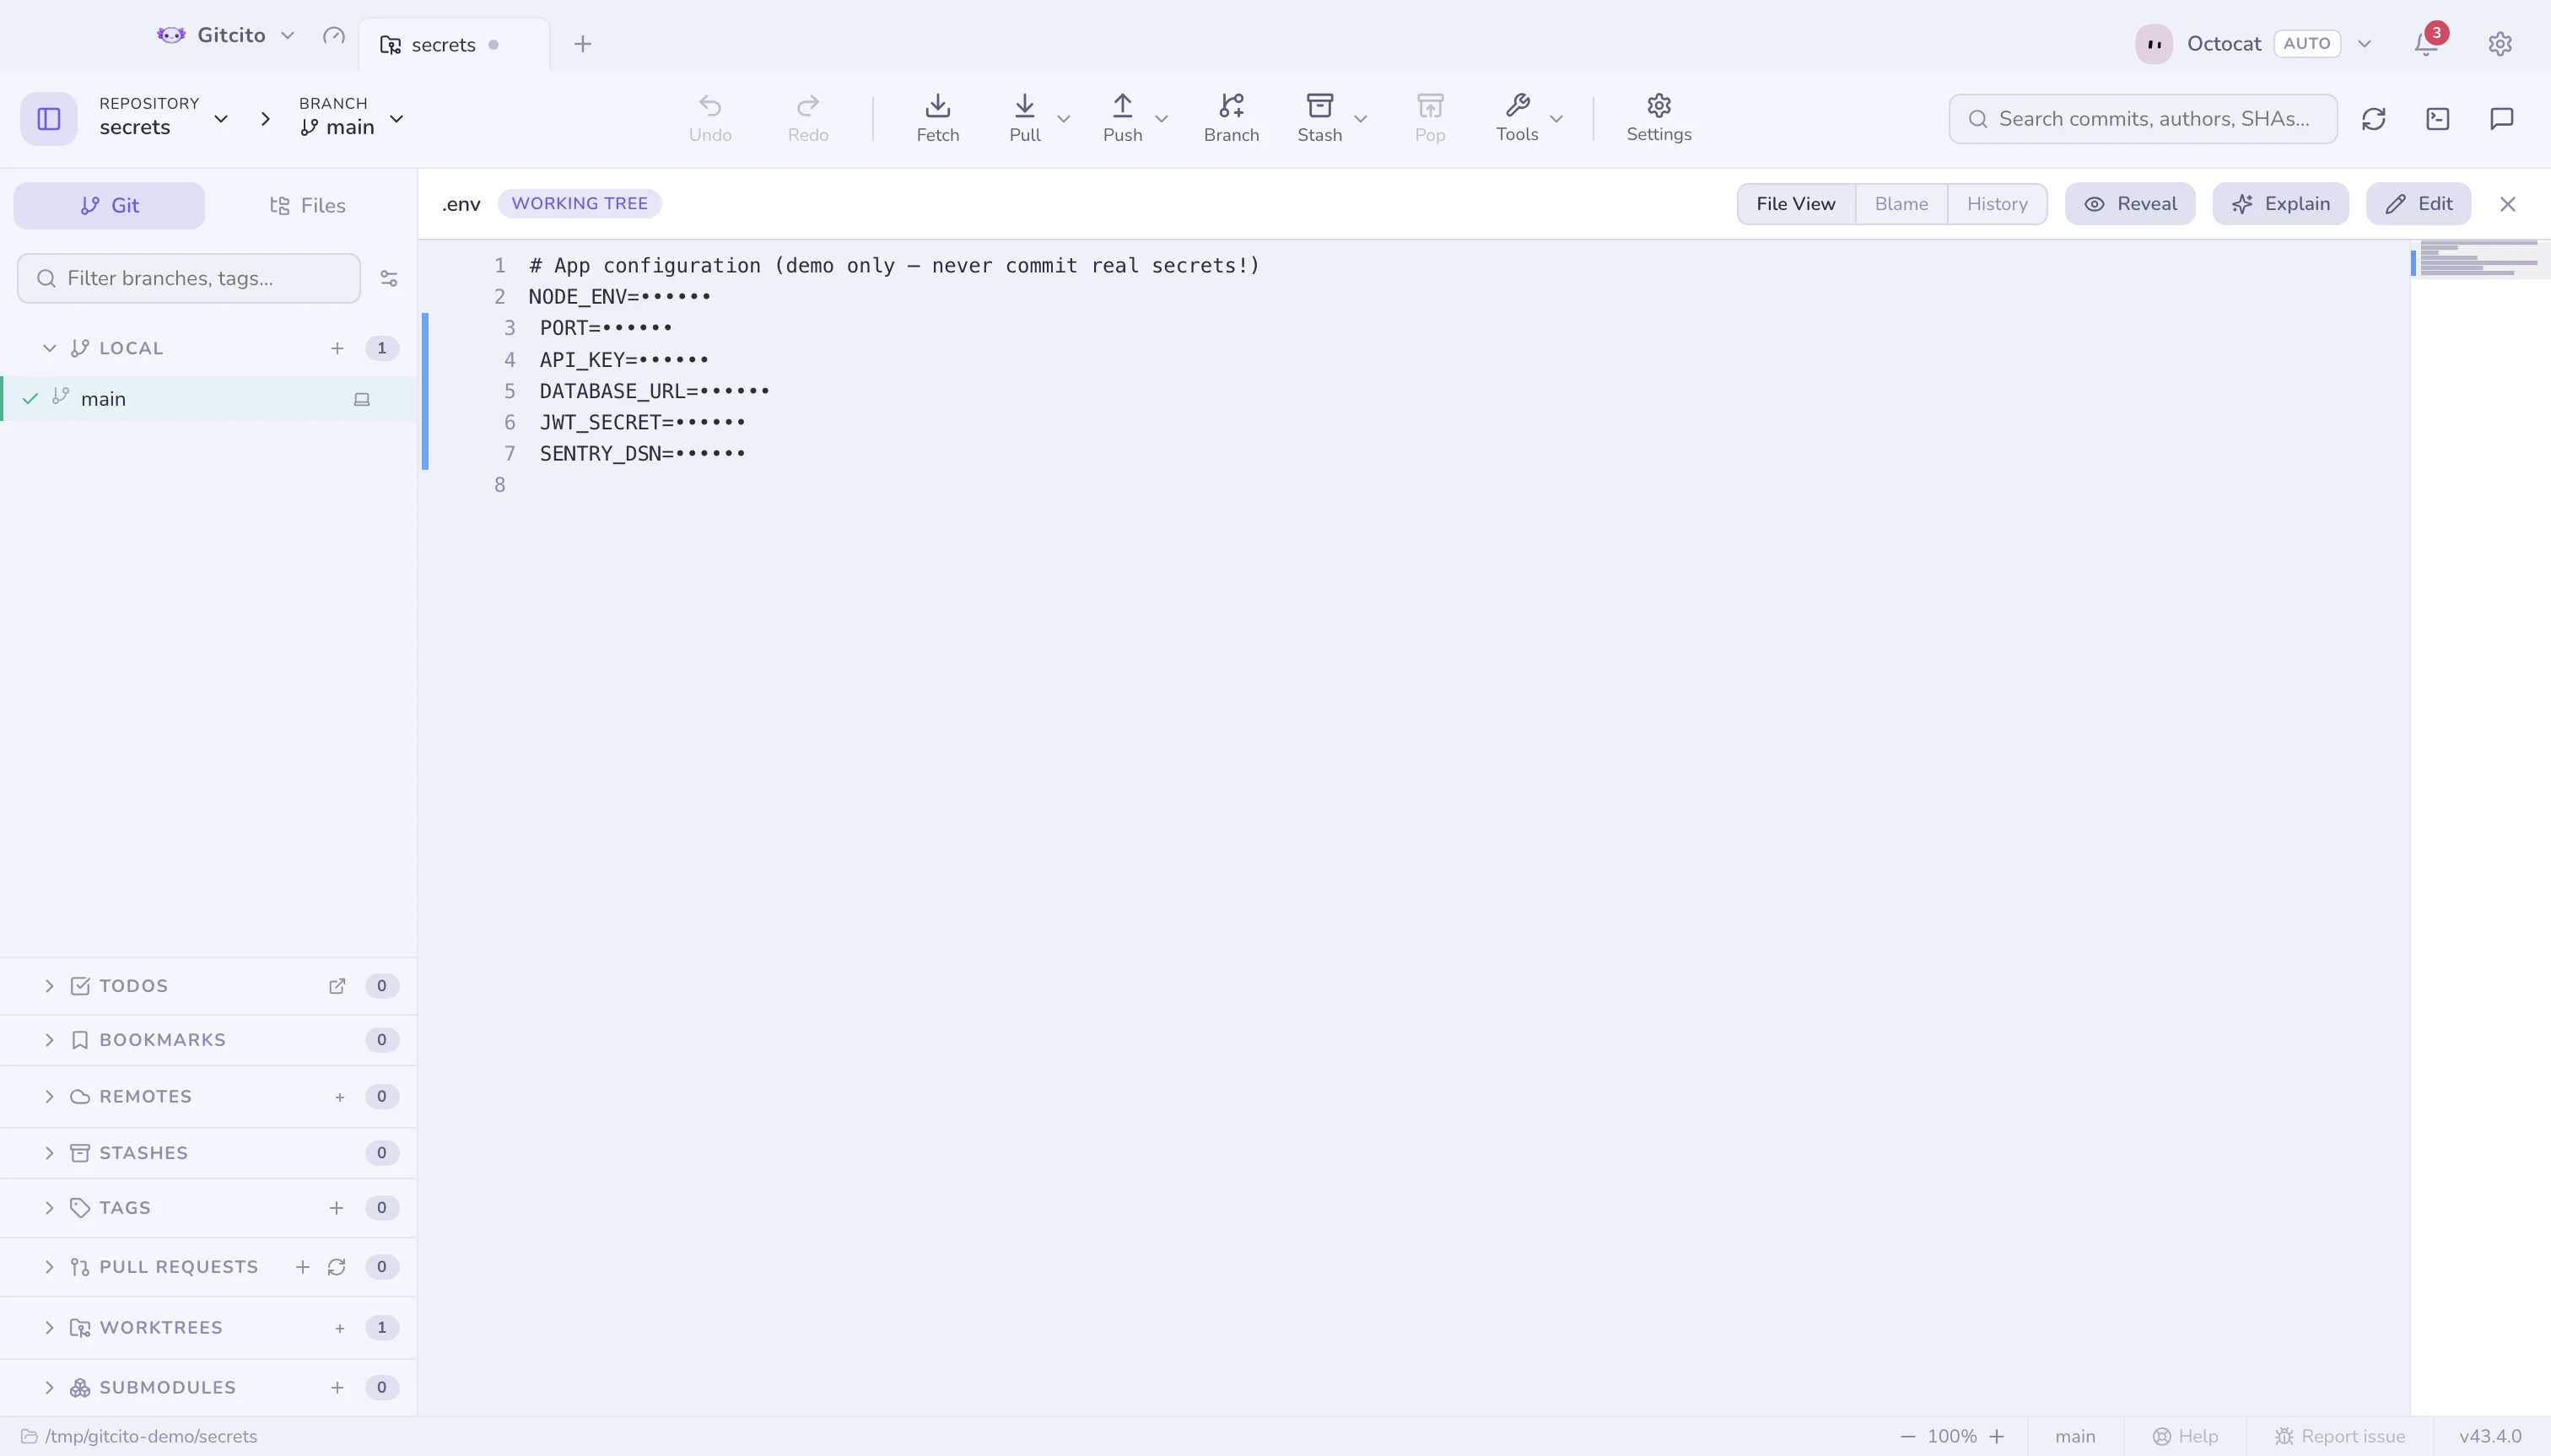
.env*, *.pem, *.key, id_rsa, credentials.* 같은 파일의 값은 diff, 파일,
blame 화면에서 KEY=•••••• 로 표시돼요. 화면 공유나 스크린샷으로 값이 새어 나갈
수 없도록요.
Apple 서명 자료도 포함됩니다: *.mobileprovision, *.provisionprofile,
*.p12, 그리고 App Store Connect의 *.p8 키. *.cer는 아닙니다 — 인증서는
원래 공개되는 것이니까요.
이건 표시 전용이에요. 파일을 바꾸지 않고, 무엇을 스테이징할지도 바꾸지
않아요. 눈 모양 토글로 화면별로 값을 드러낼 수 있어요. .env.example, .sample,
.template 은 비밀이 아니라 템플릿으로 취급해요.
사고가 나기 전에 막는 가드
| 가드 | 언제 |
|---|---|
| 비밀 파일 | 자격 증명처럼 보이는 것을 커밋할 때 — 클릭 한 번으로 무시하고 추적 해제 가능 |
| 대용량 파일 | 지나치게 큰 blob 을 커밋할 때 (기준값은 설정 → 보안) |
| 빌드 찌꺼기 | xcuserdata/, DerivedData/, .DS_Store를 커밋할 때 — 같은 원클릭 무시하고 추적 해제 제공 |
| 보호된 브랜치 | main/master 에 바로 커밋하거나 강제 푸시할 때 |
| 추적 중인 비밀 | 비밀 파일을 추적하는 저장소를 푸시할 때 — 세션당 한 번 경고 |
OS 키체인
토큰과 금고 항목은 설정 파일에 든 키가 아니라 OS 키체인(Electron
safeStorage)으로 암호화돼요.
당신이 허락하기 전에는 키체인에 아무것도 닿지 않아요. 시스템 자체의 권한 대화 상자가 뜨기 전에, Gitcito가 무엇이 저장되는지, 무엇은 할 수 없는지(앱은 자기가 만든 항목만 다시 읽을 수 있어요 — 당신의 다른 비밀번호에는 손이 닿지 않아요), 그리고 거절해도 괜찮다는 사실을 설명해요. 거절하면 토큰은 그 세션 동안만 메모리에 머물고, 금고는 닫힌 채로 있으며, 나중에 설정 → 보안 → OS 키체인에서 켤 수 있어요.
새로 설치한 직후에는 실제로 저장할 것이 생기기 전까지 키체인 호출이 하나도 일어나지 않아요.
안전하게 공유하기
안전한 공유는 설정, 금고 항목, 작업 공간 전체를 암호화된 번들로 내보내요. 비밀은 당신이 체크 상자를 켰을 때만 포함돼요.