
אבטחה וסודות
ל־Gitcito אין שרת אחורי. קריאות הרשת היחידות הן אל מארח ה־Git שלכם, ואם תפעילו את זה, אל ספק ה־AI שלכם.
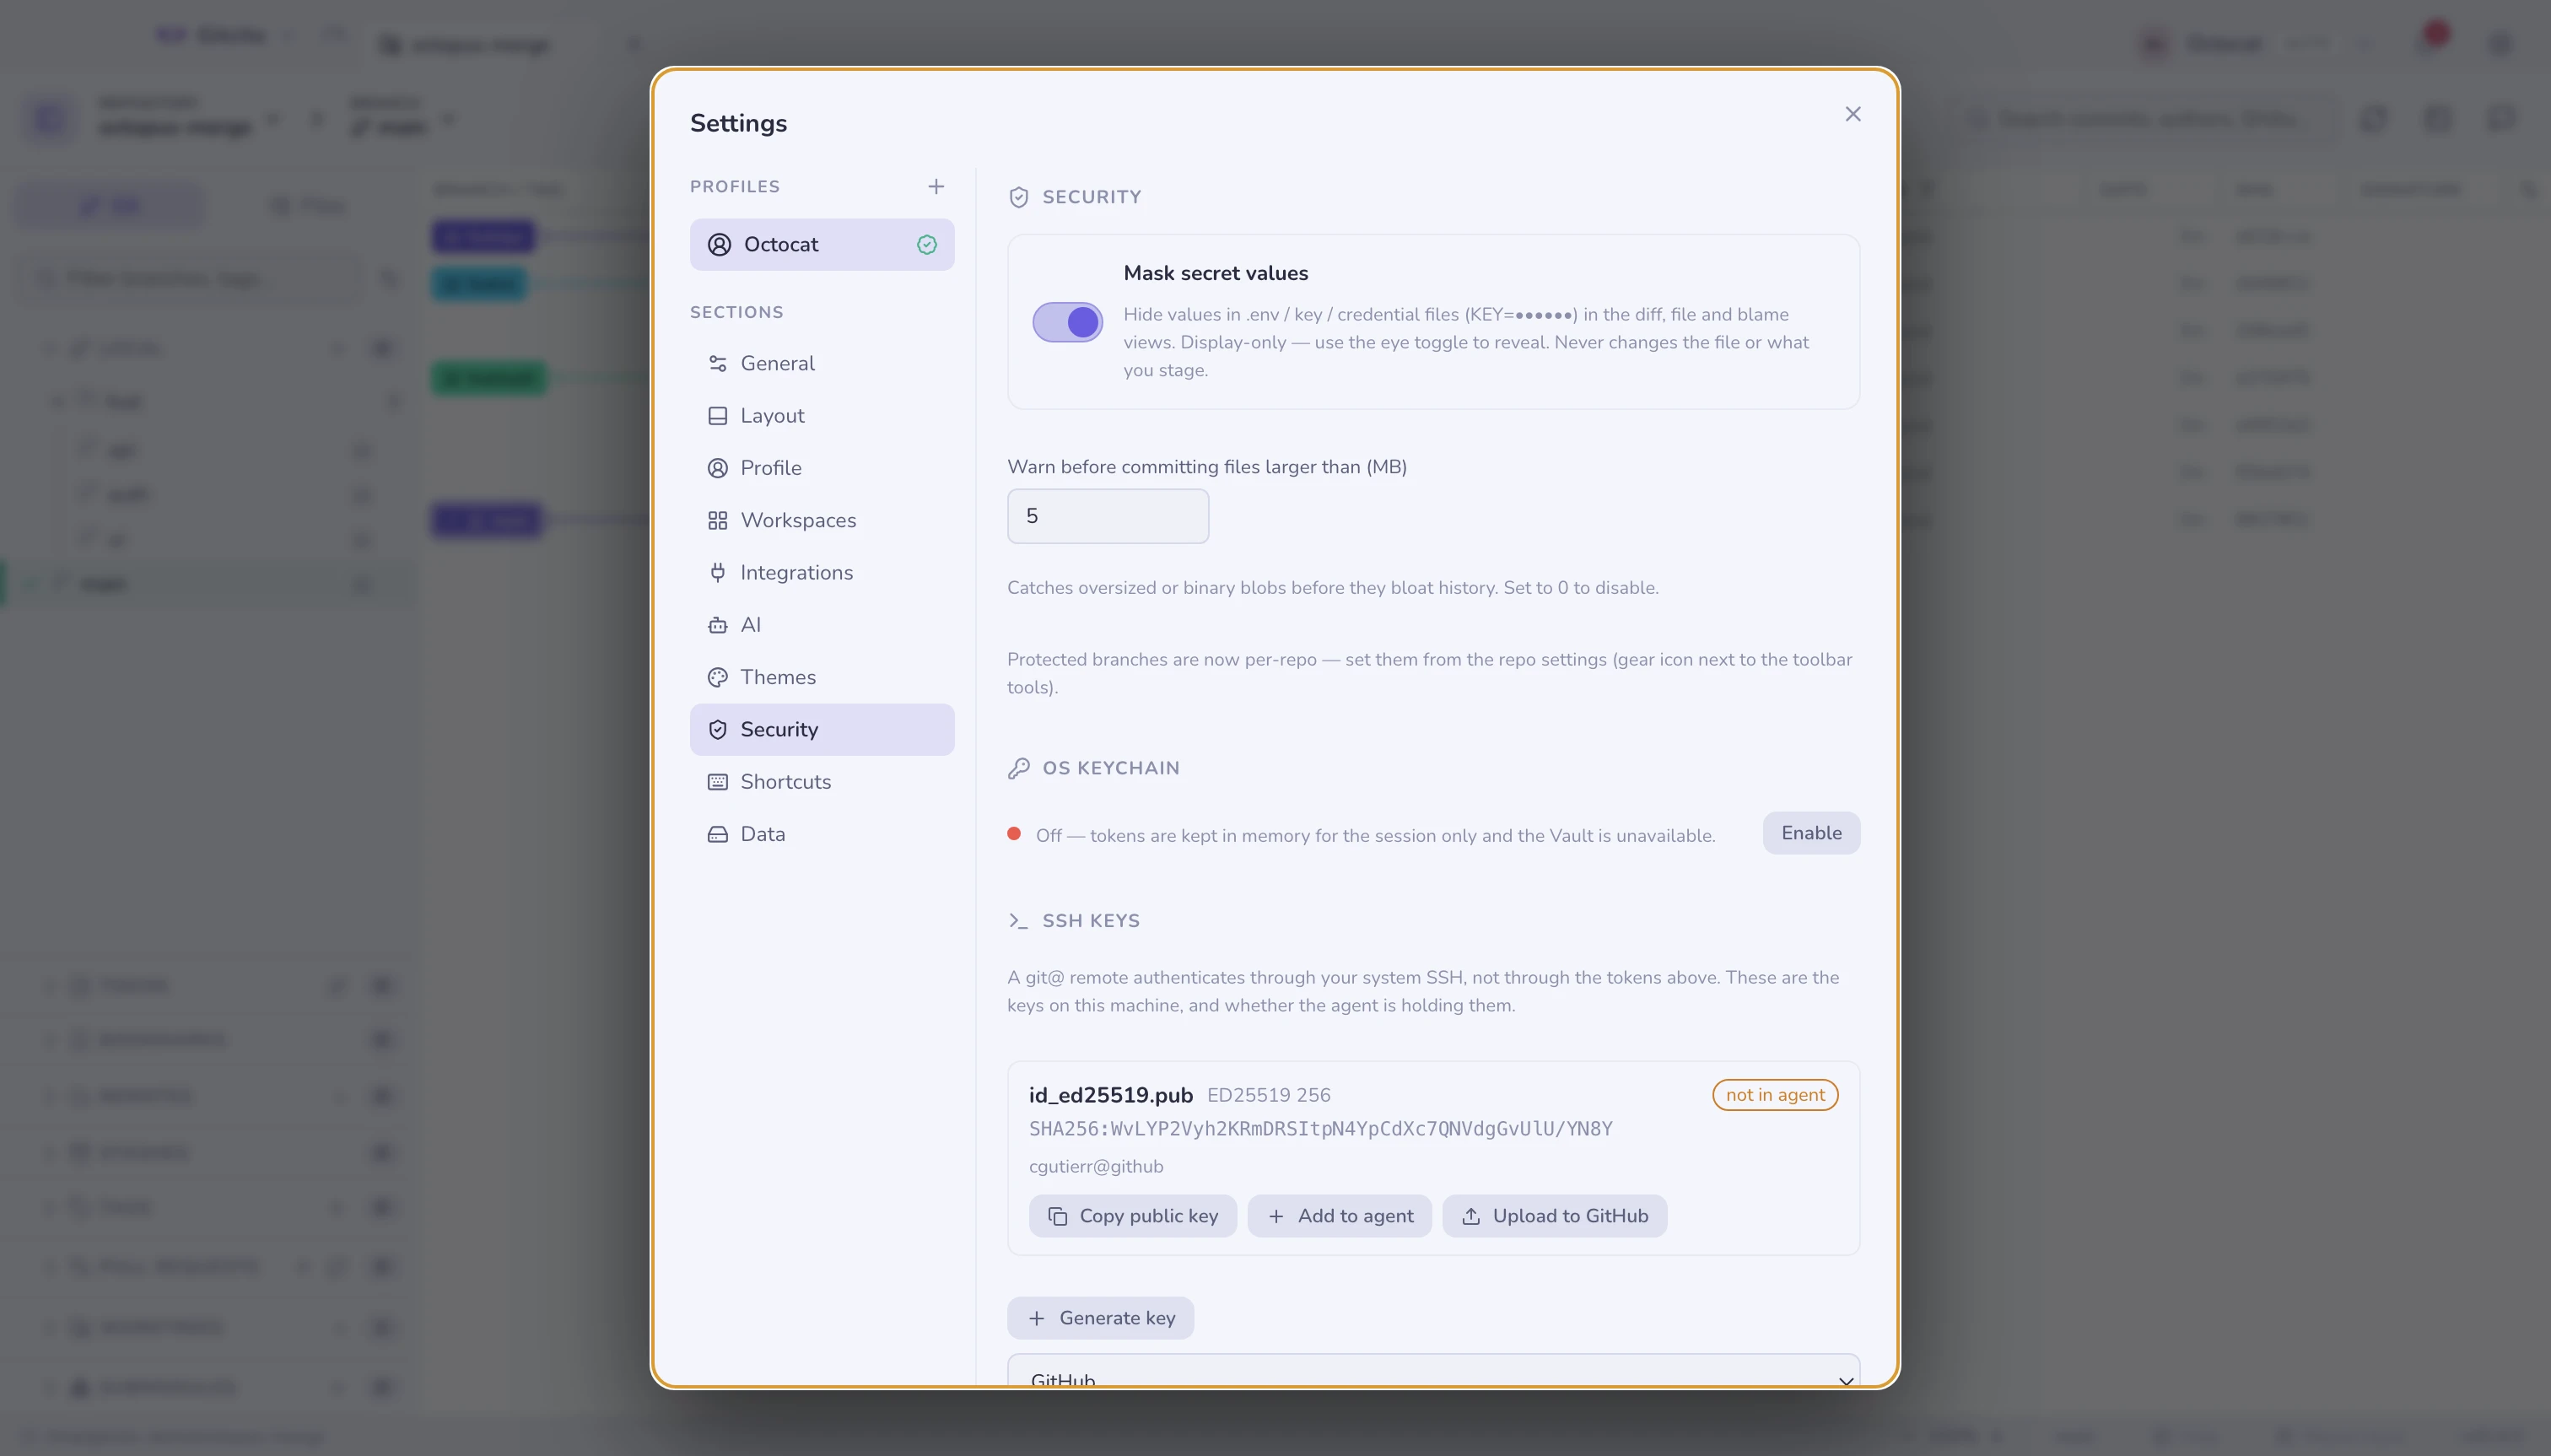
הסתרת סודות
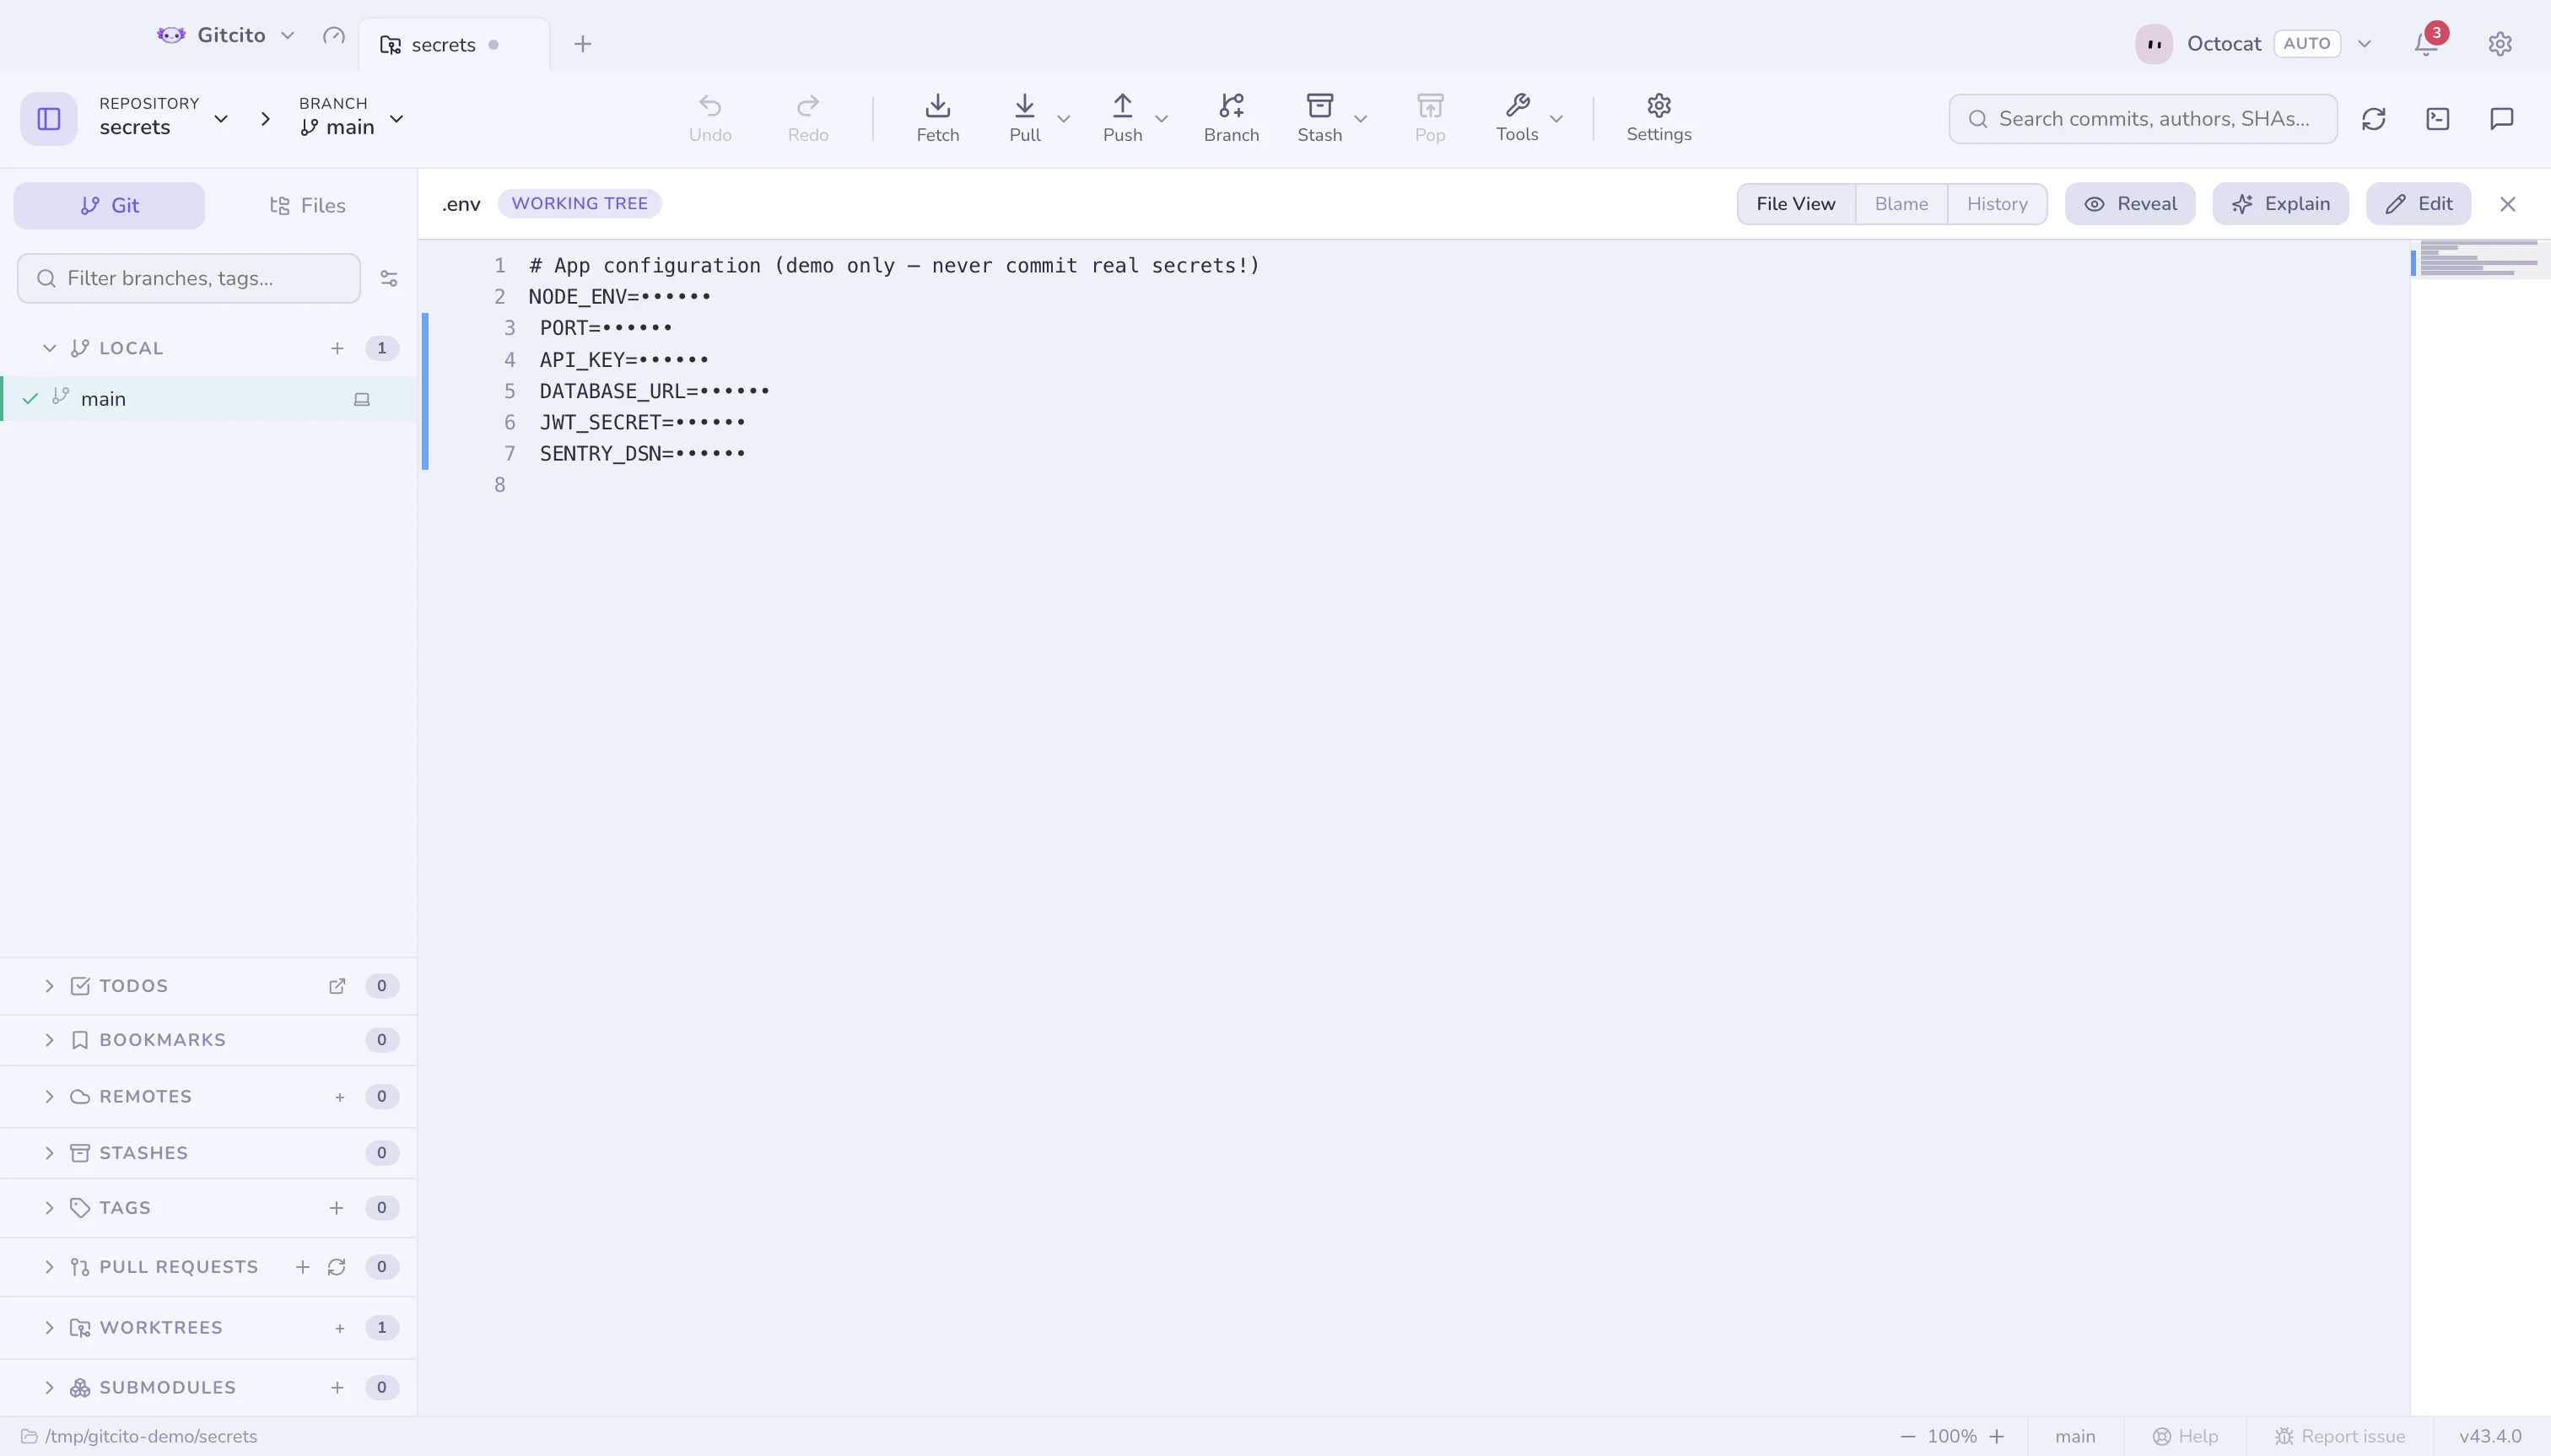
ערכים ב־.env*, *.pem, *.key, id_rsa, credentials.* וחבריהם מרונדרים
כ־KEY=•••••• בתצוגות הדיף, הקובץ וה־blame, כך ששיתוף מסך או צילום מסך אינם
יכולים להדליף אותם.
חומרי החתימה של Apple נכללים: *.mobileprovision, *.provisionprofile,
*.p12 ומפתחות *.p8 של App Store Connect. *.cer לא — תעודה היא ציבורית
מעצם טבעה.
זו תצוגה בלבד: היא לעולם אינה משנה את הקובץ ולעולם אינה משנה את מה שאתם
מעלים לסטייג׳. מתג עין חושף אותם לכל תצוגה. .env.example, .sample
ו־.template מטופלים כתבניות, לא כסודות.
שומרים לפני שתגרמו נזק
| שומר | מתי |
|---|---|
| קובץ סוד | קומיט למשהו שנראה כמו אישור — עם החרגה והסרה מהמעקב בלחיצה אחת |
| קובץ גדול | קומיט לבלוב גדול מדי (הסף בהגדרות ← אבטחה) |
| פסולת בנייה | כשמבצעים commit ל-xcuserdata/, ל-DerivedData/ או ל-.DS_Store — עם אותו התעלם והפסק לעקוב בלחיצה |
| ענף מוגן | קומיט ישירות ל־main/master, או דחיפה כפויה שלו |
| סודות במעקב | דחיפה של מאגר שעוקב אחרי קובץ סוד — אזהרה פעם אחת לכל סשן |
מחזיק המפתחות של מערכת ההפעלה
טוקנים ורשומות כספת מוצפנים באמצעות מחזיק המפתחות של מערכת ההפעלה
שלכם (safeStorage של Electron), ולעולם לא במפתח שיושב בקובץ ההגדרות.
שום דבר לא נוגע במחזיק המפתחות עד שתאמרו זאת. עוד לפני שחלון ההרשאות של המערכת יכול להופיע, Gitcito מסביר מה נשמר, מה הוא לא יכול לעשות (אפליקציה קוראת בחזרה רק את הרשומה שהיא עצמה יצרה — שאר הסיסמאות שלכם בלתי נגישות), ושלומר לא זה בסדר גמור: הטוקנים חיים אז בזיכרון לסשן בלבד, הכספת נשארת סגורה, ואפשר להפעיל את זה מאוחר יותר בהגדרות ← אבטחה ← מחזיק המפתחות של מערכת ההפעלה.
התקנה טרייה מבצעת אפס קריאות למחזיק המפתחות עד שמשהו באמת צריך להישמר.
שיתוף בבטחה
שיתוף מאובטח מייצא הגדרות, רשומות כספת או סביבות עבודה שלמות כחבילה מוצפנת — סודות נכללים רק כשאתם מסמנים את התיבה.
ראו גם: כספת · שיתוף מאובטח